Definition in einem Satz
Sistema que utiliza un modelo para decidir pasos, mantener estado y operar herramientas bajo objetivos, permisos y reglas definidos.
Was ist ein KI-Agent?
Ein KI-Agent ist ein System, das Informationen aus einer Umgebung aufnimmt, abhängig von einem Ziel Handlungen auswählt und anschließend beobachtet, was geschieht. Auf Grundlage dieser Ergebnisse entscheidet es, ob es fortfährt, seinen Kurs ändert oder anhält. Entscheidend ist das Wort „System“: Ein Agent ist nicht notwendigerweise ein isoliertes Modell künstlicher Intelligenz. Er kann ein Modell oder eine Steuerungsrichtlinie, Anweisungen, Kontextinformationen, Werkzeuge, eine Umgebung und Regeln umfassen, die die möglichen Handlungen begrenzen.
Diese Definition beschreibt einen Kreislauf aus Wahrnehmung, Entscheidung und Handlung. Sie setzt weder eine Persönlichkeit noch Bewusstsein, ein dauerhaftes Gedächtnis oder die Freiheit voraus, beliebige Dinge zu tun. Ebenso wenig muss ein Agent ein großes Sprachmodell (LLM) verwenden. Das klassische Agentenverständnis ist weiter gefasst als heutige generative Assistenten: Sie sind eine mögliche Gruppe von Implementierungen, aber nicht die vollständige Definition.
In diesem Glossareintrag wird „Agent“ funktional verstanden: Entscheidend ist, ob das System anhand des beobachteten Zustands und der zu erledigenden Aufgabe zwischen möglichen Handlungen auswählen kann. Ein System kann nur sehr begrenzte Autonomie besitzen – etwa eine von zwei zugelassenen Funktionen auswählen – und sich dennoch agentisch verhalten. Autonomie ist daher kein binärer Schalter, der lediglich ein- oder ausgeschaltet ist.
Mögliche Komponenten und der Funktionszyklus
Ein Agent kann mehrere Elemente kombinieren. Das Ziel beschreibt, was erreicht werden soll. Das Modell oder die Steuerungsrichtlinie unterstützt die Auswahl des nächsten Schritts. Anweisungen und Kontext stecken die Aufgabe ab. Der Zustand enthält Informationen, die für die Fortsetzung benötigt werden. Werkzeuge oder Aktoren ermöglichen Handlungen, und die Umgebung ist das, was der Agent beobachtet oder verändert. Zusätzlich kann es Berechtigungen, Prüfungen, Nutzungsgrenzen und Abbruchbedingungen geben. Das sind mögliche Bestandteile, keine Anforderungen, die jeder Agent erfüllen muss.
Bei einer Implementierung mit einem generativen Modell kann der Kreislauf so aussehen: Das System übermittelt dem Modell die Aufgabe und den verfügbaren Zustand, prüft die Antwort, führt gegebenenfalls ein Werkzeug aus, sofern dies zulässig ist, und fragt das Modell anschließend mit dem Ergebnis erneut an. Der Vorgang endet, wenn eine abschließende Antwort vorliegt, ein Abbruchkriterium erfüllt ist, eine Grenze erreicht wird oder ein menschlicher Eingriff erforderlich ist. Die Dokumentation eines bestimmten SDK beschreibt einen solchen Ausführungszyklus; andere Designs können den Ablauf anders organisieren.
Auch beim Thema Gedächtnis ist Genauigkeit wichtig. Ein System kann Informationen während einer Aufgabe behalten oder gespeicherte Zustände aus früheren Aufgaben erhalten. Man sollte aber nicht voraussetzen, dass jede Implementierung das tut. Ebenso kann ein Agent ein Werkzeug, mehrere Werkzeuge oder gar keine verwenden. Verfügbare Werkzeuge bedeuten nicht, dass der Agent sie ohne Einschränkungen aufrufen darf: Berechtigungen und Kontrollregeln bestimmen, welche Handlungen tatsächlich möglich sind.
Ein agentischer Ablauf Schritt für Schritt
- 01Eine Aufgabe entgegennehmen und das Ziel sowie die geltenden Grenzen bestimmen.
- 02Den relevanten Zustand der Umgebung und den verfügbaren Kontext wahrnehmen.
- 03Entscheiden, ob das System antwortet, Informationen anfordert, ein zugelassenes Werkzeug nutzt oder anhält.
- 04Die autorisierte Handlung ausführen und ihr Ergebnis erfassen.
- 05Den Zustand anhand der neuen Beobachtung aktualisieren und entscheiden, ob die Aufgabe fortgesetzt, eskaliert oder abgeschlossen wird.
- 06Das Abbruchkriterium prüfen und, falls erforderlich, das Ergebnis verifizieren, bevor es präsentiert wird.
Vier Beispiele aus unterschiedlichen Bereichen
Die folgenden Beispiele sind anschauliche Szenarien und keine Behauptung darüber, dass alle Produkte in diesen Branchen auf dieselbe Weise funktionieren. Agentisch wird ein Design durch den Kreislauf aus Beobachtung, Auswahl einer Handlung und Überprüfung der Ergebnisse. Eine klar begrenzte Aufgabe kann eingeschränkte Berechtigungen und menschliche Kontrollen vorsehen, ohne dadurch aufzuhören, ein System zu sein, das seine nächsten Schritte abhängig von den vorgefundenen Umständen auswählt.
Bei der Einordnung hilft es, jeweils dieselben Fragen zu stellen: Welche Aufgabe erhält das System? Welche Eingaben und Beobachtungen stehen ihm zur Verfügung? Welche Handlungen darf es ausführen? Und woran erkennt es, dass es anhalten oder Unterstützung anfordern sollte? Diese Fragen machen die Unterschiede zwischen konkreten Implementierungen sichtbar, ohne aus einem Beispiel allgemeine Aussagen über sämtliche Agenten abzuleiten.
Agent, Chatbot, Werkzeug und Automatisierung: praktische Unterschiede
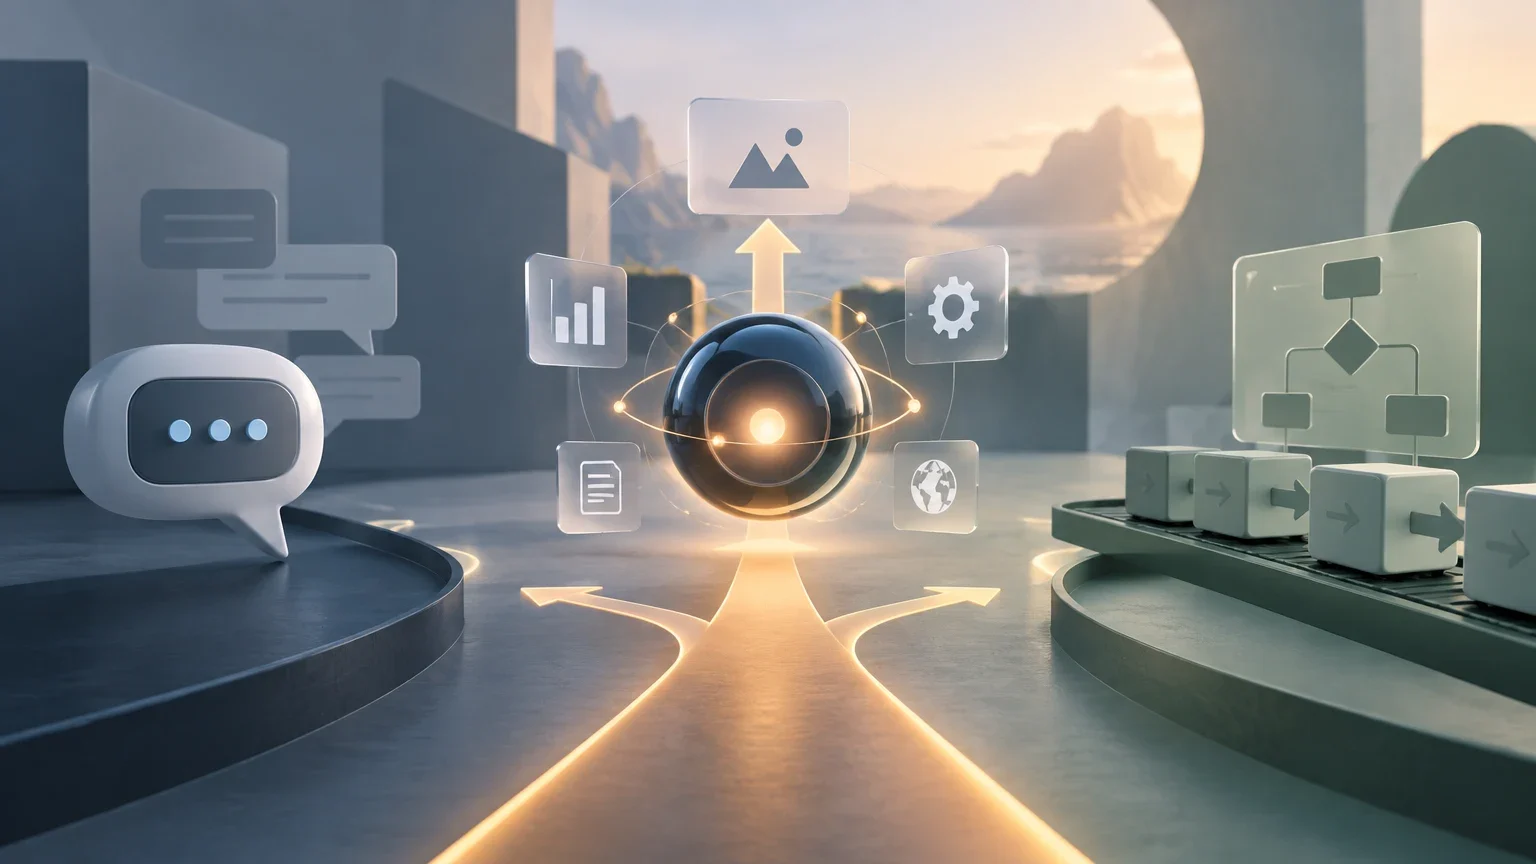
Ein Chatbot wird üblicherweise über seine dialogorientierte Schnittstelle beschrieben: Er erhält Nachrichten und erzeugt Antworten. Er kann sich auf das Antworten beschränken, aber auch Handlungen und einen Entscheidungszyklus einbeziehen. „Chatbot“ und „Agent“ schließen einander daher nicht immer aus: Der erste Begriff kann die Art der Interaktion bezeichnen, der zweite die Frage, wie das System Handlungen auswählt, um eine Aufgabe voranzubringen.
Ein Werkzeugaufruf ist eine Fähigkeit oder ein Ausführungsschritt, aber kein Beleg für umfassende Autonomie. Ein Modell kann entscheiden, welches Werkzeug wann und mit welchen Argumenten aufgerufen wird, wie Toolformer untersucht; trotzdem gehört auch der Mechanismus, der den Aufruf autorisiert und ausführt, zum Gesamtsystem. Es gibt außerdem Agenten, die keine externen Werkzeuge verwenden. Eine Werkzeugschnittstelle wie MCP ist ein verwandtes Konzept, doch allein die Verbindung zu einem Werkzeug sagt noch nichts darüber aus, wie viel das System selbst entscheidet.
Eine Automatisierung oder ein Workflow legt Schritte im Voraus fest: Tritt eine Bedingung ein, wird eine bestimmte Handlung ausgeführt. Wird in einen dieser Schritte ein LLM eingebaut, enthält der Ablauf zwar KI, erhält dadurch aber nicht automatisch eine dynamische Auswahl von Handlungen. In einem weiten Sinn könnte man einen Workflow, der Entscheidungen einbezieht, als „agentisch“ bezeichnen. In diesem Glossareintrag verwenden wir „dynamischer Agent“ für ein Design, das den nächsten Schritt anhand der Aufgabe und der Beobachtungen auswählen kann, statt lediglich eine geschlossene Abfolge abzuarbeiten.
Ein Assistent ist eine Produktkategorie oder Rolle, die von der Beantwortung von Fragen bis zur Ausführung werkzeuggestützter Aufgaben reichen kann. Sie legt die Architektur nicht fest. Ein Multi-Agenten-System koordiniert mehrere Agenten; die Anzahl der Komponenten belegt jedoch nicht, dass dadurch eine bessere Lösung entsteht. Agentengedächtnis, Context Engineering, Retrieval-Augmented Generation (RAG) und Human-in-the-Loop sind verwandte Konzepte, die bei bestimmten Designs vorkommen können. Keines davon ist eine allgemeine Voraussetzung dafür, ein System als Agenten zu bezeichnen.
Entscheidungstabelle: Was beschreibt das System am besten?
| Was du beobachtest | Die treffendste Beschreibung | Was noch zu prüfen ist |
|---|---|---|
| Das System erhält Nachrichten und antwortet, ohne dass weitere Handlungen beschrieben werden. | Chatbot oder dialogorientierte Schnittstelle. | Ob es außerhalb der Antwort Handlungen auswählen und ausführen kann. |
| Bei derselben Bedingung werden stets dieselben Schritte ausgeführt. | Automatisierung oder vorab festgelegter Workflow. | Ob neue Ergebnisse eine dynamische Auswahl des nächsten Schritts ermöglichen. |
| Das Modell fordert ein Werkzeug an und das System führt es aus. | Werkzeugnutzung; sie kann Teil eines Agenten sein. | Wer entscheidet, welche Berechtigungen gelten und wie das Ergebnis weiterverwendet wird. |
| Das System beobachtet Ergebnisse und wählt zulässige Handlungen, um eine Aufgabe voranzubringen. | Agentisches Verhalten, dessen Autonomiegrad von den Kontrollmechanismen abhängt. | Umfang, Überprüfungen, menschliche Eingriffe und Abbruchbedingungen. |
Häufige Missverständnisse und Grenzen
Der erste Fehler besteht darin, den Agenten so zu behandeln, als wäre er nur das LLM. Ein Modell kann einen Handlungsvorschlag erzeugen, doch das System, das ihn erhält, entscheidet, ob er ausgeführt wird, welche Berechtigungen dafür gelten und wie das Ergebnis an den nächsten Schritt zurückgegeben wird. Diese Unterscheidung ist für Sicherheits- und Verantwortungsfragen wichtig: Eine Textantwort und eine Handlung, die eine Ressource verändert, haben nicht dieselben Folgen.
Ein zweiter Fehler ist, aus der Werkzeugnutzung auf weitreichende Autonomie zu schließen. Ein System kann nur über ein einziges Werkzeug verfügen, für jede Handlung eine Genehmigung benötigen oder in einer Testumgebung arbeiten. Umgekehrt kann auch eine Automatisierung ohne LLM Handlungen anhand von Beobachtungen auswählen. Beschreibe daher das tatsächliche Verhalten und die Kontrollen, statt dich auf ein Marketingetikett zu verlassen.
Autonomie darf außerdem nicht mit Zuverlässigkeit verwechselt werden. Ein Agent kann eine Aufgabe falsch interpretieren, ungeeignet planen, unvollständige Beobachtungen erhalten oder das Ergebnis eines Werkzeugs falsch verwenden. Er kann in einer Schleife dieselben Handlungen wiederholen, zu früh anhalten oder eine Zusammenfassung erstellen, die den abgerufenen Belegen nicht entspricht. Eine flüssige Antwort, eine Vorführung oder ein erfolgreicher Einzellauf beweisen für sich genommen keine gleichbleibende Leistungsfähigkeit.
Wenn ein System externe Anweisungen oder Inhalte verarbeitet, können diese versuchen, seine Entscheidungen zu beeinflussen, etwa durch Prompt Injection. Das Risiko hängt davon ab, welche Daten das System liest, welche Handlungen es ausführen darf und wie vertrauenswürdige Anweisungen von beobachteten Inhalten getrennt werden. Minimale Berechtigungen, eine menschliche Prüfung bei sensiblen Schritten und die Möglichkeit, Änderungen rückgängig zu machen, sind Designmaßnahmen, die mögliche Folgen begrenzen können. Sie machen eine offene Aufgabe jedoch nicht unfehlbar.
Schließlich sind dauerhaftes Gedächtnis, explizite Planung und mehrere Agenten weder allgemeine Voraussetzungen noch eine Garantie für bessere Ergebnisse. Es handelt sich um Designoptionen. Ob sie nützlich sind, hängt von der Aufgabe, ihrer konkreten Umsetzung und der Art der Bewertung ab. Die für diesen Eintrag verfügbaren Quellen ermöglichen weder einen allgemeinen Leistungsvergleich all dieser Optionen noch eine universelle Einteilung von Agenten.
Wie du einen Agenten vor dem Einsatz bewertest
Beginne mit einer beobachtbaren Aufgabe. „Bei Betriebsabläufen helfen“ ist zu weit gefasst. „Anfragen einer bestimmten Kategorie klassifizieren und einen Antwortentwurf vorbereiten, ohne ihn zu versenden“ macht Eingaben, erwartetes Ergebnis und Grenzen erkennbar. Beschreibe anschließend die Umgebung, auf welche Informationen das System zugreift und welche Handlungen es ausführen kann. So lässt sich eine generierte Antwort von einem tatsächlichen Eingriff unterscheiden.
Lege Berechtigungen und Kontrollen fest: Welche Handlungen sind schreibgeschützt? Welche verändern Daten? Welche erfordern eine Genehmigung? Welche sind verboten? Bestimme auch, was bei fehlenden Angaben, widersprüchlichen Ergebnissen, Werkzeugfehlern oder Unsicherheit geschehen soll. Abbruchbedingungen sollten ausdrücklich benannt sein, etwa das Anhalten bei einer nicht genehmigten Handlung oder die Eskalation einer Anfrage, die nicht zu den vereinbarten Kriterien passt.
Bewerte Aufgabenerfolg und Sicherheit getrennt. Eine Kennzahl kann zeigen, ob ein Ergebnis das Ziel erfüllt, reicht aber nicht aus, um festzustellen, ob das System Berechtigungen eingehalten, unerwünschte Änderungen vermieden oder rechtzeitig um Hilfe gebeten hat. Prüfe außerdem Kosten, Dauer, wiederholte Handlungen, die Nachvollziehbarkeit der Ergebnisse und die Möglichkeit, Vorgänge rückgängig zu machen. Die Evaluierung sollte sowohl gewöhnliche Fälle als auch Grenzfälle aus der tatsächlichen Umgebung umfassen.
Menschliche Beteiligung muss nicht in jeder Phase gleich aussehen. Sie kann vor einer unumkehrbaren Handlung, nach einem Vorschlag oder dann erforderlich sein, wenn das System Mehrdeutigkeit erkennt. Wichtig ist, dass klar feststeht, wer genehmigt, welche Informationen diese Person erhält und ob das System vor der Genehmigung handeln kann. Wird das Ergebnis von demselben Agenten überprüft, der es erstellt hat, sollte geprüft werden, ob eine unabhängige Kontrolle nötig ist.
Praktische Checkliste für die Bewertung
- 01Beschreibe die Aufgabe, die zulässigen Eingaben und das Ergebnis, das als Erfolg gilt.
- 02Liste die Umgebung, die Informationsquellen und sämtliche verfügbaren Handlungen auf.
- 03Unterscheide zwischen Lese-, Schreib- und Versandberechtigungen sowie Handlungen, die eine Genehmigung erfordern.
- 04Lege Abbruch, Eskalation, Rückgängigmachen und den Umgang mit Fehlern oder Unsicherheit fest.
- 05Teste gewöhnliche, mehrdeutige und adversariale Fälle; dokumentiere Fehler und erforderliche Eingriffe.
- 06Prüfe Qualität, Sicherheit, Kosten und die Möglichkeit, Ergebnisse nachzuvollziehen, bevor du den Einsatzbereich erweiterst.
Verwandte Konzepte und abschließende Kriterien
Werkzeugaufrufe helfen zu verstehen, wie ein Modell eine externe Handlung anfordern kann. Agentengedächtnis und Context Engineering betreffen Informationen, die das System behält oder erhält. RAG befasst sich damit, abgerufene Informationen in eine Antwort oder Aufgabe einzubeziehen. Human-in-the-Loop und das Prinzip der geringsten Berechtigung helfen dabei, über Aufsicht und Zugriffsbeschränkungen nachzudenken. Diese Themen lassen sich mit eigenen Glossareinträgen verknüpfen; sie sollten aber nicht als obligatorische Bestandteile jedes Agenten vorausgesetzt werden. Auch ein Vergleich zwischen Agenten und anderen Formen der Automatisierung kann dabei helfen, Grenzfälle einzuordnen.
Kurz gesagt: Bezeichne ein System dann als Agenten, wenn sich ein Ziel, Beobachtungen aus der Umgebung und eine Auswahl von Handlungen beschreiben lassen, die sich an den erhaltenen Ergebnissen orientiert. Um das System zu beurteilen, genügt das Etikett nicht. Frage, was es entscheidet, was es ausführen darf, wofür eine Genehmigung erforderlich ist, wie es Ergebnisse überprüft und wann es anhält. Eine konkrete Beschreibung dieser Grenzen sagt mehr aus als die pauschale Behauptung, ein Produkt sei autonom.