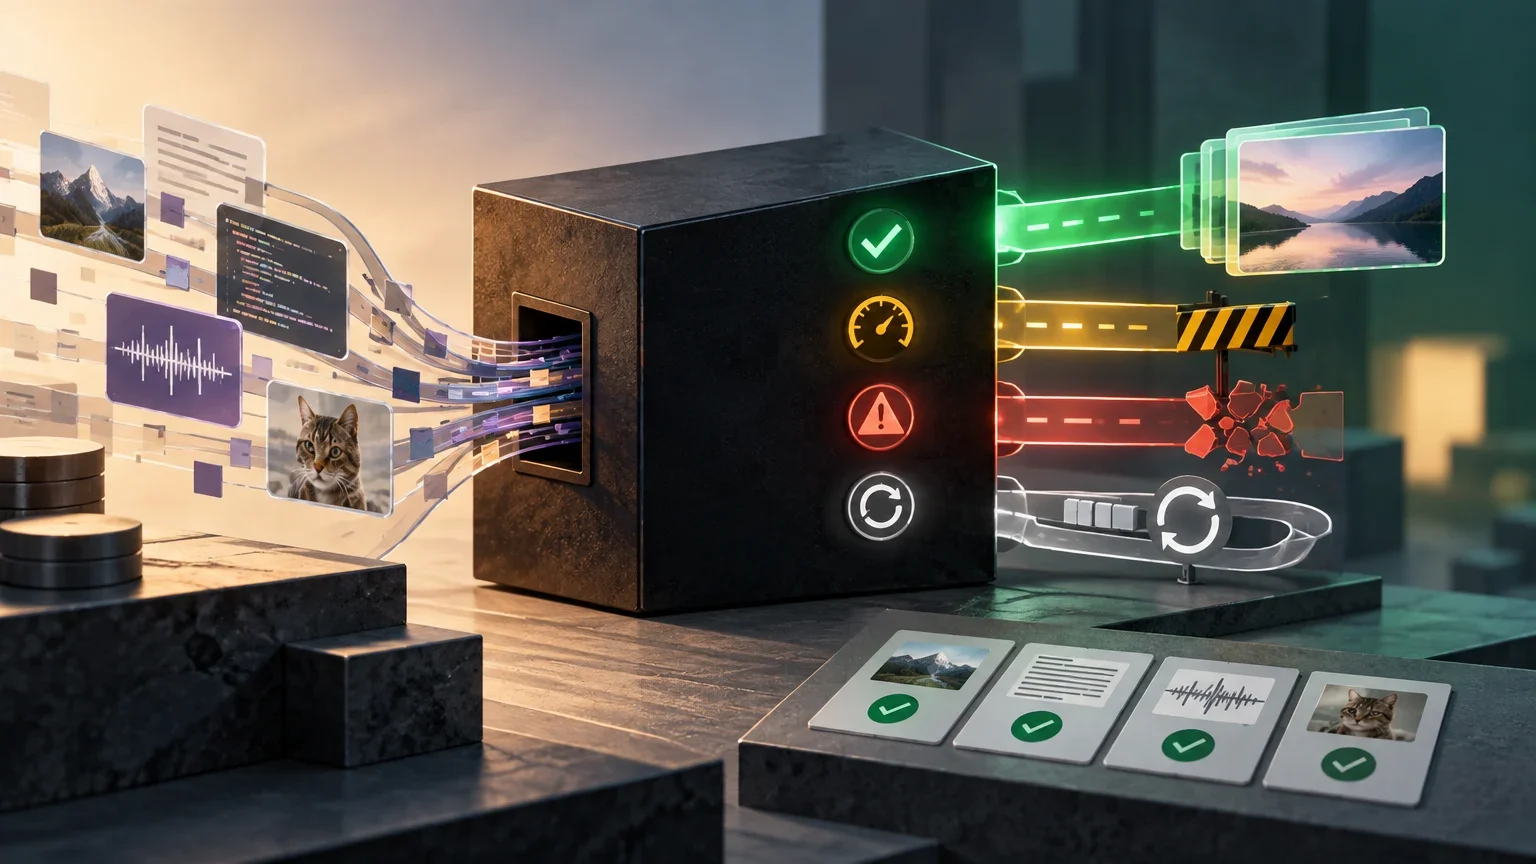
Délimiter le cas d'usage et les conditions minimales
Avant de commencer tout test technique, il est fondamental de définir avec précision le cas d'usage spécifique que l'API doit supporter. Cela inclut l'identification des régions géographiques où l'application fonctionnera, le type de données à envoyer (texte, audio, image) et le volume de trafic estimé. Sans cette délimitation, les résultats des tests manquent de contexte et ne permettent pas une évaluation réaliste de l'adéquation technique.
Les conditions minimales que l'API doit remplir doivent être documentées dès le départ. Cela couvre la latence maximale acceptable, la disponibilité requise et les exigences de sécurité des données. En établissant ces paramètres, l'équipe de développement peut concevoir des tests centrés sur les points critiques pour son activité, évitant de gaspiller des ressources à vérifier des aspects non pertinents pour sa configuration spécifique.
L’évaluation a besoin d’un point de référence pour distinguer une limite importante d’une différence sans effet sur le produit. La latence acceptable, les entrées et le volume de requêtes doivent correspondre à l’application envisagée. Si les exigences changent pendant l’essai, il faut conserver cette information pour interpréter les résultats. Une API n’est pas mieux adaptée uniquement parce qu’elle offre davantage de fonctions : elle doit satisfaire les conditions nécessaires à l’usage prévu. Cette délimitation permet de justifier une décision sans en faire un jugement universel sur le service.
Paramètres initiaux à définir
Liste de contrôle pour délimiter le périmètre de l'évaluation technique.
| Paramètre | Description | Exemple de valeur |
|---|---|---|
| Région | Localisation géographique du déploiement | Union européenne (Francfort) |
| Type de données | Format d'entrée et de sortie | Texte structuré, JSON |
| Volume de pointe | Maximum de requêtes par minute attendu | 500 RPM |
| Latence max | Temps de réponse acceptable | < 2 secondes |
Convertir la documentation en affirmations vérifiables
La documentation officielle d'un fournisseur présente souvent les capacités de l'API de manière idéalisée. Pour une évaluation rigoureuse, chaque affirmation concernant les limites, la rétention des données ou la disponibilité doit être transformée en une hypothèse vérifiable. Cela implique d'enregistrer l'URL exacte de la documentation, la date de consultation et la version spécifique du service à laquelle le texte se réfère.
Il est crucial de distinguer ce qui est explicitement documenté de ce qui est inféré. Par exemple, si la documentation mentionne des « limites de fréquence » mais ne spécifie pas les valeurs exactes pour un plan concret, cette affirmation doit être marquée comme « en attente de vérification » et non comme un fait confirmé. Ce processus d'extraction de données crée la base pour le banc d'essai ultérieur.
Une condition documentée et une condition testée n’apportent pas la même information. La première décrit ce que le fournisseur annonce pour un service ou un abonnement ; la seconde décrit une observation dans une configuration donnée. La comparaison doit rendre cette différence visible. Un petit essai ne permet pas de reconstruire avec certitude une limite non précisée pour l’offre choisie. Inversement, l’absence d’un renseignement ne démontre pas une violation. La matrice doit distinguer ce qui peut être testé de ce qui exige une clarification avant l’intégration.
Concevoir des tests en boîte noire sécurisés
Les tests en boîte noire permettent d'évaluer le comportement de l'API sans connaître son implémentation interne. Pour garantir la sécurité et la reproductibilité, il est essentiel d'utiliser des données synthétiques ou anonymisées plutôt que des données réelles de clients. Cela évite les risques de fuite d'informations et permet de répéter les tests sans conséquences légales ou éthiques.
La conception du test doit spécifier le volume de requêtes, le niveau de concurrence et la durée de l'essai. De plus, des critères d'arrêt clairs doivent être définis, tels que le nombre maximal d'erreurs autorisées ou le temps d'attente maximal. Séparer l'environnement de test de celui de production est fondamental pour ne pas affecter les utilisateurs finaux pendant l'évaluation.
Le banc d’essai doit conserver les entrées, les conditions d’exécution et les critères d’arrêt. Ces éléments permettent de comprendre le résultat et de répéter la vérification sans dépendre du souvenir de la personne qui l’a menée. Des données synthétiques ou anonymisées limitent le recours aux informations des clients, mais leur préparation doit respecter le type d’entrée attendu par l’application. Isoler l’essai de la production protège les utilisateurs ; ses conclusions restent toutefois liées aux conditions dans lesquelles il a été réalisé.
Processus de préparation de l'essai
Étapes pour configurer un environnement de test sécurisé et contrôlé.
- 01Générer un ensemble de données synthétiques représentatif du cas d'usage réel.
- 02Configurer un environnement de staging isolé de la production.
- 03Définir le script de charge avec des paramètres de concurrence et de volume.
- 04Établir les critères de succès et d'échec pour le test.
- 05Enregistrer la configuration exacte (version de l'API, région, plan) avant de commencer.
Vérifier les limites et la dégradation du service
Le comportement de l'API face à la saturation est l'un des aspects les plus critiques pour la stabilité de l'application. Les tests doivent inclure des scénarios de rafales de trafic pour observer comment le service réagit lorsque les limites de fréquence (RPM, TPM) sont dépassées. La documentation de Google AI Developers, par exemple, détaille que le code 429 RESOURCE_EXHAUSTED est renvoyé lorsque ces limites sont dépassées, indiquant que le client doit attendre et réessayer.
Il est important de ne pas inférer des garanties générales de disponibilité à partir d'un petit test. Un test de 10 minutes ne démontre pas que le service est stable pendant 24 heures. Les résultats doivent être interprétés comme un échantillon limité du comportement du système dans certaines conditions spécifiques, et non comme une promesse contractuelle de performance constante.
Lors d’une rafale de trafic, il faut distinguer le résultat de chaque requête du comportement d’ensemble. Une réponse correcte ne décrit pas les requêtes échouées ou inachevées, et une erreur isolée ne mesure pas la disponibilité sur une période plus longue. Consigner les réponses et les temps observés aide à identifier les conditions dans lesquelles un critère n’a pas été respecté. Le sens des codes et la manière de poursuivre doivent être vérifiés pour l’interface concernée. Tous les échecs n’autorisent pas nécessairement la même stratégie de relance.
Codes d'erreur courants et leur signification
Référence rapide basée sur la documentation officielle des fournisseurs d'API d'IA.
| Code HTTP | État gRPC | Description | Action recommandée |
|---|---|---|---|
| 400 | INVALID_ARGUMENT | Format de requête incorrect | Vérifier la structure de la charge utile |
| 429 | RESOURCE_EXHAUSTED | Limite de fréquence dépassée | Implémenter un backoff exponentiel |
| 500 | INTERNAL | Erreur interne du serveur | Réessayer avec une attente ou changer de modèle |
| 503 | UNAVAILABLE | Service temporairement surchargé | Vérifier l'état du service et réessayer |
Vérifier les changements, la compatibilité et les nouvelles tentatives
La gestion des versions est un facteur clé dans l'intégration à long terme. Les tests doivent comparer le comportement de différentes versions de l'API, en vérifiant quels paramètres sont acceptés et comment les champs inconnus sont gérés. Un changement dans le format de réponse ou dans la sémantique d'un paramètre peut casser l'application s'il n'est pas détecté à temps.
Le comportement face aux nouvelles tentatives est un autre point critique. Il doit être vérifié si la nouvelle tentative d'une requête échouée peut produire des doublons ou des facturations répétées. La documentation de Microsoft Learn sur les limites d'API indique que l'en-tête Retry-After fournit la durée en secondes avant que de nouvelles requêtes ne puissent être traitées, ce qui est essentiel pour implémenter des stratégies de nouvelle tentative correctes et éviter la surcharge du serveur.
La gestion des relances dépend de ce que l’application sait de la tentative précédente. Ne pas avoir reçu la réponse ne prouve pas que le serveur n’a rien exécuté ni qu’aucun coût n’a été engagé. Il faut examiner les moyens prévus par le service pour connaître l’état de l’opération et prévenir les doublons. Un identifiant conservé localement facilite la traçabilité, mais ne démontre pas que le serveur l’utilise pour dédupliquer. Si le résultat ne peut pas être concilié, son incertitude doit rester visible au lieu d’être transformée en autorisation de recommencer.
Examiner les données et les conditions de service
Au-delà de la technique, les conditions contractuelles concernant le traitement des données sont déterminantes. Il faut confronter la documentation publique sur la rétention, l'utilisation des entrées pour l'entraînement et la localisation des données avec les exigences légales et de confidentialité du cas. Si la documentation n'est pas explicite sur la suppression des données ou leur utilisation ultérieure, ce point doit être marqué comme « non vérifié » et nécessiter une clarification directe auprès du fournisseur.
La transparence des conditions de service est un indicateur de la maturité du fournisseur. Un contrat clair sur ce qui arrive aux données en cas d'erreur ou d'annulation de la requête réduit l'incertitude et les risques juridiques. Cet examen doit être documenté dans la matrice de décision finale, en séparant clairement ce qui est garanti par contrat de ce qui est une pratique implicite.
Les exigences de confidentialité sont distinctes de la qualité technique des réponses. Une API peut réussir un test fonctionnel sans satisfaire les conditions nécessaires de conservation, de suppression ou d’utilisation des entrées. Une condition contractuelle respectée ne démontre pas davantage la performance sous charge. Chaque exigence doit être reliée à la garantie, à l’explication ou à l’observation pertinente. Si une condition essentielle manque, la décision doit nommer cette limite précise plutôt que la remplacer par une appréciation générale favorable du fournisseur.
Fournir une matrice de décision reproductible
Le résultat final de l'évaluation n'est pas un avis, mais un rapport reproductible qui classe chaque exigence comme documentée, testée, en attente ou non conforme. Cette matrice permet à l'équipe produit et développement de prendre une décision éclairée : poursuivre l'intégration, demander des clarifications au fournisseur, ajouter des mitigations techniques ou écarter le candidat.
La matrice doit inclure les preuves collectées pendant les tests : captures d'écran des erreurs, journaux des temps de réponse et références à la documentation consultée. Ce document sert de base pour les audits futurs et pour justifier le choix technique auprès des autres parties prenantes au sein de l'organisation.
Une matrice reproductible permet de revenir sur la décision lorsqu’une version, une offre ou un besoin change. Elle doit préciser ce qui a été évalué, le critère appliqué et le motif conduisant à intégrer, atténuer un risque ou écarter la solution. Les états en attente et non conforme ne sont pas interchangeables : le premier décrit une vérification insuffisante, le second un critère effectivement testé et non satisfait. Les distinguer évite de présenter une attente comme un résultat observé ou un essai limité comme une garantie permanente.
Exemple de matrice de décision
Classification des exigences selon l'état des preuves obtenues.
| Exigence | État | Preuve / Action |
|---|---|---|
| Limite de 100 RPM | Testée | Erreur 429 observée au-delà de 100 req/min |
| Rétention des données 0 jours | En attente | Pas de confirmation explicite dans la documentation |
| Support pour JSON | Documentée | Confirmé dans la référence de l'API v2 |
| Latence < 1s | Non conforme | Moyenne de 1,5s dans les tests de charge |
Poursuivre l’exploration
Corrections et transparence
Si vous repérez une information incorrecte ou obsolète, envoyez-nous la page et la source à vérifier.
Proposer une correction