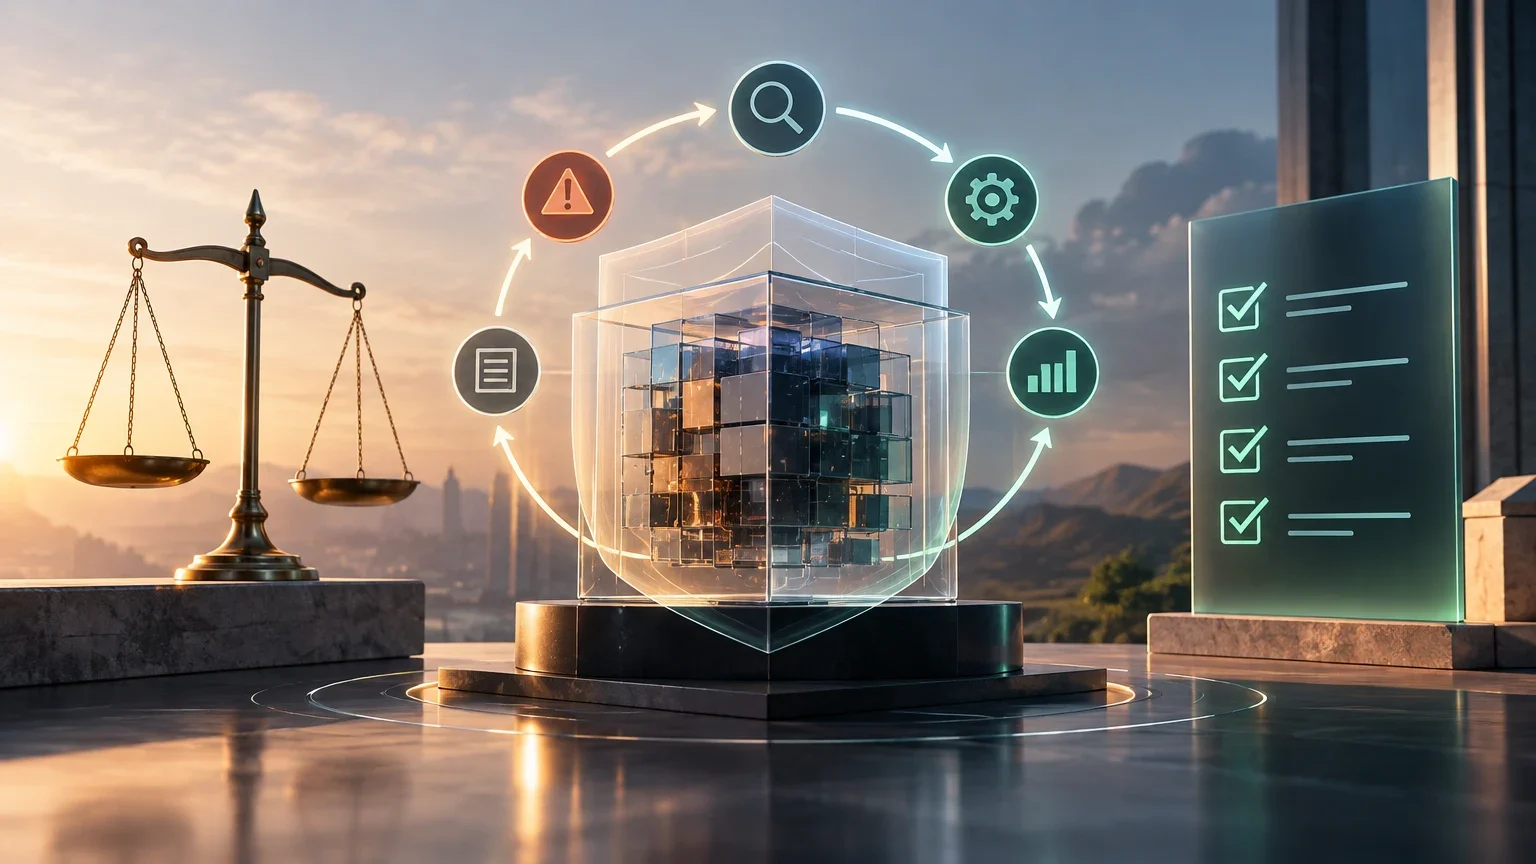
Définition et champ d'application de l'article 14
L'article 14 du Règlement (UE) 2024/1689, connu sous le nom de Loi européenne sur l'intelligence artificielle, se situe dans la Section 2 du Chapitre III, consacrée aux exigences relatives aux systèmes d'IA à haut risque. Contrairement à ce que suggère son titre dans certaines traductions secondaires (« Supervision humaine »), le texte consolidé officiel de la Commission européenne identifie spécifiquement cet article comme le « Système de gestion des risques ». Cette précision est fondamentale pour la conformité, car elle établit une obligation technique et organisationnelle distincte de la supervision humaine, qui est réglementée dans d'autres dispositions ou articles connexes.
La norme oblige les fournisseurs de systèmes d'IA à haut risque à établir, documenter, mettre en œuvre et maintenir un système de gestion des risques continu tout au long du cycle de vie du système. Cette exigence n'est pas statique ; elle impose une dynamique d'identification, d'évaluation, d'atténuation et de surveillance des risques qui s'adapte aux changements dans le système, son environnement d'utilisation ou l'émergence de nouveaux risques. La source primaire officielle, l'AI Act Explorer de la Commission européenne, confirme l'existence de cette disposition dans la structure juridique en vigueur, qui a été modifiée par le Règlement (UE) 2026/1744 (Paquet numérique sur l'IA), ce qui implique que les équipes de conformité doivent vérifier la version consolidée la plus récente.
Le système de gestion des risques continu
Le mécanisme exigé par l'article 14 ne se limite pas à une audit ponctuel avant le lancement. Il s'agit d'un processus itératif qui couvre quatre phases principales : l'identification des risques, l'évaluation de leur probabilité et de leur gravité, la mise en œuvre de mesures d'atténuation et la surveillance continue. La « continuité » est le mot clé : le système doit être capable de détecter lorsqu'un risque précédemment atténué redevient pertinent ou lorsqu'un nouveau risque non prévu lors de la phase de conception émerge.
Cette obligation est directement liée à la documentation technique exigée par l'article 11 et détaillée dans l'Annexe IV. Le fournisseur ne doit pas seulement posséder le processus, mais il doit pouvoir démontrer aux autorités compétentes que le système de gestion des risques est opérationnel et que les décisions prises sont documentées. Le manque de traçabilité dans l'évolution des risques peut être considéré comme un manquement, même si le système fonctionne correctement au moment de l'inspection.
Cycle de vie de la gestion des risques selon l'Art. 14
Processus itératif qui doit rester actif pendant toute la durée de vie du système.
- 01Identification des risques : Cartographie des dommages potentiels pour les personnes, les biens ou l'environnement.
- 02Évaluation : Analyse de la probabilité d'occurrence et de la gravité de l'impact.
- 03Atténuation : Conception et mise en œuvre de mesures techniques et organisationnelles.
- 04Surveillance : Révision périodique et en cas de changements significatifs pour mettre à jour le registre des risques.
Évaluation initiale vs. mise à jour continue
L'une des principales sources de non-conformité est de traiter la gestion des risques comme un événement unique. L'évaluation initiale est nécessaire pour la conception et la validation de la conformité, mais l'article 14 exige explicitement que le système soit mis à jour en cas de modifications du système d'IA, de son environnement d'utilisation ou de l'apparition de nouveaux risques. Cela inclut les mises à jour logicielles, les changements dans les données d'entraînement ou les modifications du contexte de déploiement.
La différence réside dans la réactivité. L'évaluation initiale est proactive et de conception ; la mise à jour continue est réactive et de maintenance. Si un fournisseur lance un système et n'établit pas de mécanisme pour réévaluer les risques lorsque le modèle est mis à jour ou lorsqu'un biais est détecté en production, il viole l'obligation de « maintenir » le système de gestion des risques. Cette distinction est cruciale pour les équipes d'ingénierie, qui doivent intégrer des points de contrôle des risques dans leurs pipelines de déploiement (CI/CD).
Différences entre évaluation initiale et continue
Comparaison des moments et des objectifs de chaque phase.
| Caractéristique | Évaluation Initiale | Mise à jour Continue |
|---|---|---|
| Moment | Pré-lancement et conception | Pendant l'opération et après les changements |
| Objectif | Valider la conformité et la conception sûre | Détecter les risques émergents ou les changements de contexte |
| Déclencheur | Cycle de développement | Mises à jour, incidents, changements d'environnement |
Liste de contrôle de conformité et documentation
Pour démontrer la conformité à l'article 14, les fournisseurs doivent aligner leurs processus internes sur les exigences de l'Annexe IV, qui spécifie la documentation technique nécessaire. Il ne suffit pas d'avoir une politique de gestion des risques ; un registre vivant montrant l'évolution de chaque risque identifié est requis. La documentation doit être accessible aux autorités de surveillance du marché et doit être liée aux registres d'incidents.
Ci-dessous, une liste de contrôle distinguant les exigences légales obligatoires des bonnes pratiques recommandées. Les exigences obligatoires sont celles qui, en cas de non-respect, peuvent entraîner des sanctions administratives. Les bonnes pratiques, bien qu'elles ne soient pas toujours explicites dans le texte légal, sont recommandées par la Commission et les organismes notifiés pour faciliter l'évaluation de la conformité.
Liste de contrôle de conformité Article 14
Exigences légales vs. bonnes pratiques.
| Élément | Type | Description |
|---|---|---|
| Registre des risques documenté | Obligatoire | Liste des risques, évaluations et mesures d'atténuation. |
| Processus de mise à jour en cas de changement | Obligatoire | Mécanisme défini pour réévaluer les risques après les mises à jour. |
| Lien avec l'Annexe IV | Obligatoire | La documentation des risques doit faire partie de la documentation technique. |
| Utilisation de normes harmonisées (ISO/IEC) | Recommandé | Appliquer l'ISO/IEC 23894 ou d'autres normes pour faciliter la présomption de conformité. |
| Automatisation de la surveillance | Recommandé | Outils de MLOps pour détecter la dérive des données ou la dégradation des performances. |
Dates d'application et sanctions
L'application de l'article 14 est soumise aux dates d'entrée en vigueur du Règlement (UE) 2024/1689. Selon l'article 113, le règlement entre en vigueur vingt jours après sa publication au Journal officiel de l'Union européenne. Cependant, l'application des dispositions relatives aux systèmes à haut risque (Chapitre III) est soumise à des délais spécifiques qui dépendent de la disponibilité des normes harmonisées et de l'infrastructure de supervision. Il est crucial de vérifier les dates exactes d'application pour chaque catégorie de système dans le texte consolidé, car le Règlement (UE) 2026/1744 a introduit des modifications qui peuvent affecter ces délais.
En ce qui concerne les sanctions, l'article 99 établit un régime d'amendes administratives. Le non-respect des obligations des fournisseurs, y compris l'absence d'un système de gestion des risques approprié, peut entraîner des amendes allant jusqu'à 35 millions d'euros ou 7 % du chiffre d'affaires annuel mondial total de l'exercice précédent, le montant le plus élevé des deux prévalant. Ces chiffres soulignent la gravité de l'obligation et la nécessité d'une mise en œuvre rigoureuse.
Limites et confusions fréquentes
Il est important de délimiter le champ d'application de l'article 14 pour ne pas surcharger les équipes de conformité. Cet article n'exige pas l'évaluation d'impact sur les droits fondamentaux, qui est une obligation distincte (article 27) applicable principalement aux responsables du déploiement dans certains contextes. Il ne remplace pas non plus les exigences de gouvernance des données de l'article 10, bien que les deux s'alimentent mutuellement : une mauvaise gouvernance des données générera des risques que le système de gestion des risques doit identifier et atténuer.
De plus, l'article 14 n'oblige pas à la supervision humaine en temps réel de chaque décision du système, mais à garantir que le système soit conçu pour être supervisé et que les risques associés au manque de supervision effective soient gérés. La confusion entre « gestion des risques » et « supervision humaine » peut conduire à des implémentations incomplètes, où l'on investit dans des interfaces de contrôle sans traiter la racine des risques techniques et de données.
Questions ouvertes
- Les dates exactes d'application pour chaque catégorie de système à haut risque peuvent varier selon la disponibilité des normes harmonisées et les modifications du Règlement (UE) 2026/1744, il est donc recommandé de vérifier le texte consolidé le plus récent.
- L'interprétation spécifique de ce qui constitue un « changement significatif » nécessitant la réactivation du processus de gestion des risques n'est pas détaillée dans le texte légal et peut dépendre des futures lignes directrices de la Commission.
Poursuivre l’exploration
Sources consultées
Corrections et transparence
Si vous repérez une information incorrecte ou obsolète, envoyez-nous la page et la source à vérifier.
Proposer une correction