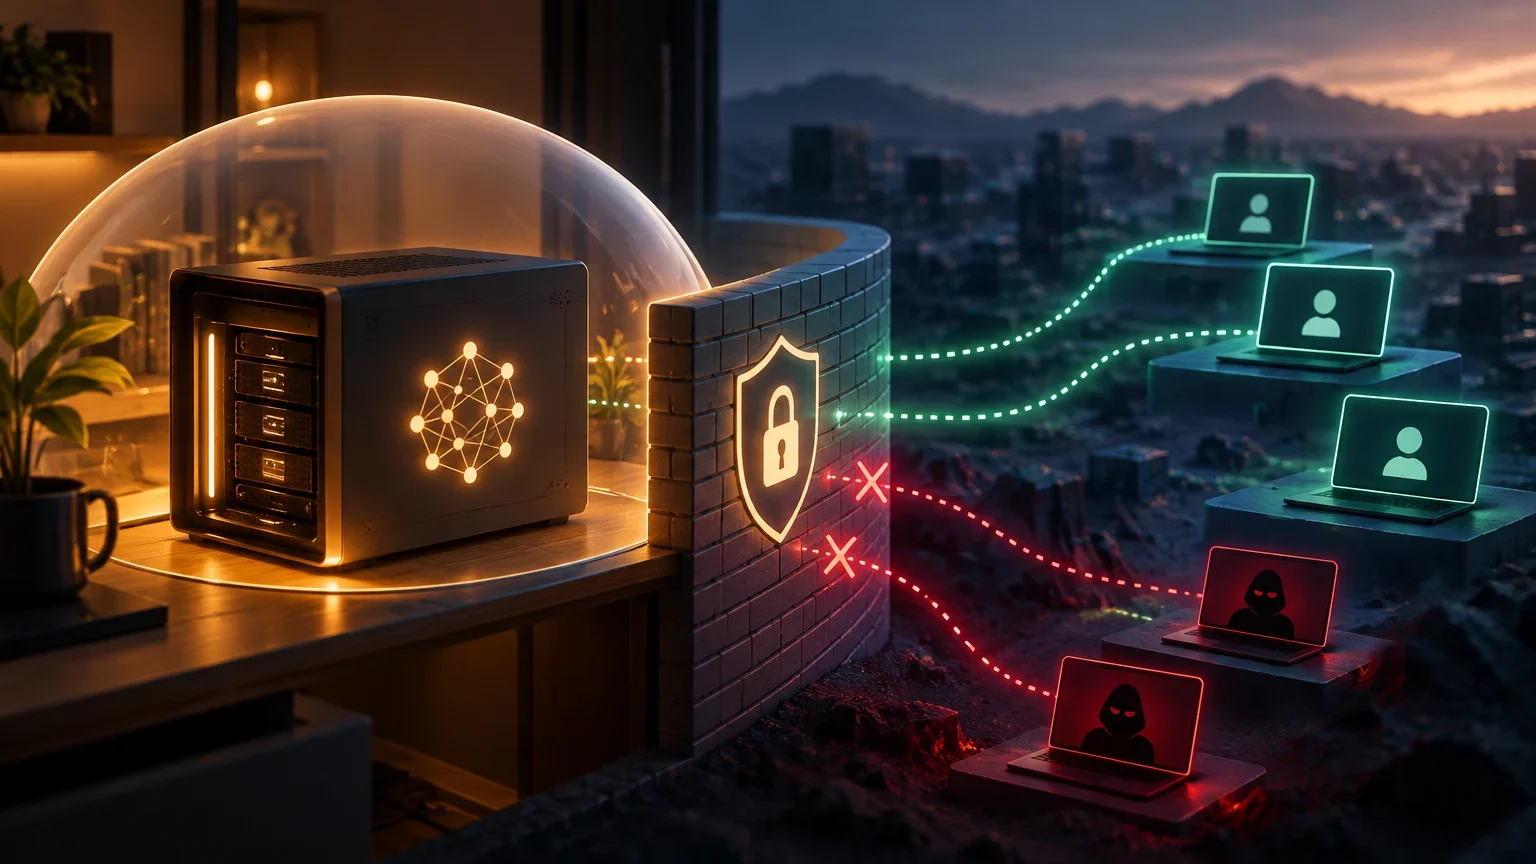
Local no significa aislado
Un servidor de inferencia local ejecuta el modelo en un equipo bajo tu control, pero puede aceptar solicitudes de otros dispositivos si el proceso escucha en una interfaz de red accesible y las reglas de la máquina permiten las conexiones. La ubicación del modelo no determina por sí sola quién puede usar la API ni qué operaciones puede realizar.
Antes de compartirlo, define el propósito y el límite de acceso: ¿solo lo utilizará el propio equipo, unos clientes concretos de una LAN o usuarios remotos? Cada ampliación cambia qué sistemas pueden enviar datos y recibir respuestas. Si no puedes identificar y comprobar esos límites, mantén el servicio restringido al equipo o no lo habilites.
Dibuja el recorrido de la solicitud
Una petición suele pasar por el cliente, la red, el proceso que ofrece la API y el modelo cargado. También puede atravesar un proxy inverso o una interfaz web. Cada componente introduce una configuración que puede influir en el acceso: por ejemplo, el cliente guarda credenciales, el cortafuegos filtra conexiones y el runtime atiende el endpoint.
Haz un inventario antes de tocar la configuración: qué equipo aloja el servicio, qué proceso lo ejecuta, qué puertos utiliza, qué clientes necesitan acceso y si hay componentes intermedios. Registra también quién puede modificar esos controles. La inferencia compartida añade una ruta de red y operaciones que no existen del mismo modo cuando la aplicación ejecuta el modelo en el propio dispositivo.
Mapa mínimo de una petición
- 01Cliente: identifica el equipo y la aplicación que enviarán solicitudes.
- 02Red: delimita las interfaces, segmentos y rutas que pueden llegar al host.
- 03Servicio: comprueba el proceso, el endpoint, los puertos y la autenticación.
- 04Modelo y datos: determina qué entradas, salidas y registros maneja el servicio.
- 05Administración: identifica quién puede cambiar la configuración o las credenciales.
Elige el ámbito de acceso antes de configurar
Si solo necesitas probar el servicio en el mismo equipo, no lo amplíes a la LAN por comodidad. Una dirección de loopback, como 127.0.0.1 en IPv4 o ::1 en IPv6, limita la conexión al host para ese protocolo y esa configuración; aun así, hay que verificar qué direcciones usa realmente el proceso. Una interfaz de red concreta o una dirección comodín puede permitir que otros equipos intenten conectarse.
Para compartirlo en una LAN, limita el acceso a las interfaces, redes y clientes necesarios, si el runtime y el entorno permiten hacerlo. No confundas estar conectado a una red privada con que cada dispositivo sea de confianza. Para acceso remoto, revisa de nuevo el diseño: añade controles adecuados al recorrido, protege el tráfico y evita publicar directamente un endpoint de desarrollo en Internet.
Matriz inicial de decisión
| Necesidad | Decisión prudente | Condición para avanzar |
|---|---|---|
| Uso en el mismo equipo | Mantener el servicio en loopback | Confirmar que no escucha también en interfaces externas. |
| Uso desde clientes de una LAN | Restringir a las interfaces, redes y clientes necesarios | Probar desde un cliente autorizado y otro no autorizado. |
| Uso remoto o desde Internet | No exponer directamente un endpoint de desarrollo | Diseñar y verificar controles adicionales para toda la ruta. |
| No se conoce la escucha o no se pueden probar límites | No habilitar acceso de red | Resolver la configuración y las pruebas antes del despliegue. |
Inspecciona la configuración efectiva
No presupongas que un runtime escucha solo en el equipo ni que una configuración inicial incluye autenticación. Los valores dependen del producto, la versión y los parámetros de ejecución. Revisa la documentación vigente del runtime elegido y confirma el resultado en el sistema anfitrión: qué dirección e interfaces están escuchando, qué puertos están abiertos y qué proceso los mantiene.
Comprueba también cómo trata el servicio las solicitudes sin credenciales, las credenciales incorrectas y las operaciones no permitidas. Una API compatible con un formato conocido no garantiza que implemente las mismas capacidades de autenticación o autorización que otro producto. Si el runtime no ofrece controles suficientes, no asumas que una clave ficticia o un encabezado enviado por el cliente protege el endpoint.
Aplica controles por capas
La primera capa es limitar dónde escucha el servicio: utiliza loopback cuando no haga falta acceso remoto, o una interfaz concreta cuando la LAN lo requiera y la herramienta lo permita. Después, configura el sistema operativo o el cortafuegos para admitir solo las conexiones previstas. Las reglas deben corresponder a la topología real, no a una suposición de que toda la red local es segura.
Añade autenticación y autorización cuando estén disponibles y sean necesarias. Protege las credenciales, evita incluirlas en código fuente o archivos legibles por usuarios no autorizados y revisa qué permisos conceden. Si incorporas un proxy inverso, comprueba cómo termina y protege el tráfico, cómo identifica a los clientes y si el servicio de origen sigue accesible por otra ruta. No uses el proxy como sustituto de cerrar o limitar ese acceso directo.
Prueba desde dos perspectivas
Una prueba desde el cliente previsto confirma que ese recorrido funciona, pero no muestra quién más puede alcanzar el endpoint. Haz una prueba desde un cliente autorizado y otra desde un dispositivo que no deba tener acceso. Comprueba el resultado real, no solo que la aplicación muestre un error: una conexión rechazada, un fallo de autenticación y una operación no autorizada no son necesariamente lo mismo.
Anota la fecha, la versión del runtime, el sistema operativo, el equipo de origen, la red, el método de prueba y el resultado. Repite las comprobaciones después de cambios relevantes en el runtime, el cortafuegos, el proxy, el router o la topología. Una prueba limitada a una LAN concreta no demuestra que el endpoint esté inaccesible desde cualquier otra red.
Matriz de pruebas de acceso
| Prueba | Resultado esperado | Qué registrar |
|---|---|---|
| Cliente autorizado con credenciales válidas | Accede solo a las funciones previstas | Origen, método, alcance y respuesta. |
| Cliente autorizado sin credenciales | Solicitud rechazada si la autenticación es obligatoria | Código o comportamiento observado. |
| Cliente con credenciales inválidas | Acceso rechazado | Comportamiento y evidencia disponible. |
| Cliente que no debe tener acceso | No alcanza el servicio o no supera sus controles | Red de origen, ruta y resultado. |
| Cliente autorizado que intenta una operación no permitida | Operación denegada si hay autorización por función | Operación probada y resultado. |
Registros, cambios y mantenimiento
Decide qué información debe guardar el runtime o el proxy y quién puede consultar esos registros. Pueden contener datos de solicitudes o respuestas, identificadores de clientes, errores u otra información sensible; revisa la documentación y la configuración efectiva antes de conservarlos o compartirlos. Los registros ayudan a investigar accesos inesperados, pero su mera existencia no demuestra que el acceso esté controlado.
Define quién puede cambiar las reglas de red, las opciones del runtime y las credenciales. Mantén actualizados el runtime y sus dependencias conforme a las instrucciones del proveedor, y vuelve a probar el acceso después de actualizar. Si detectas conexiones inesperadas, suspende el acceso compartido, revisa las rutas de red y las credenciales y conserva la información de diagnóstico necesaria de acuerdo con tus políticas.
Rutina de revisión
- 01Documenta el propósito, los clientes admitidos y el responsable del servicio.
- 02Revisa escucha, puertos, autenticación, autorización y reglas de red.
- 03Registra qué información conservan runtime y proxy, y quién puede verla.
- 04Actualiza componentes con un proceso conocido y revisa los cambios de configuración.
- 05Repite las pruebas de acceso y conserva sus resultados.
- 06Ante un acceso inesperado, limita o detén el servicio mientras investigas.
Cuándo mantener, compartir o detener
Mantén el servicio en el propio equipo si solo necesitas uso local, no conoces con certeza las interfaces de escucha o no puedes probar la exposición desde otro dispositivo. Compartirlo en una LAN puede ser razonable cuando has delimitado los clientes y las redes, aplicado controles compatibles con el runtime y comprobado accesos permitidos y denegados.
No habilites el acceso si no puedes limitar quién llega al servicio, si las credenciales no se protegen, si no sabes qué registra el sistema o si no puedes observar y revisar los cambios. Para acceso remoto, trata la decisión como un despliegue distinto: exige una revisión específica de todos los componentes y rutas implicados, no una simple ampliación de la regla de red.
Decisión de despliegue
| Estado de la revisión | Decisión |
|---|---|
| Escucha y límites confirmados; solo hace falta uso local | Mantener en el equipo. |
| Acceso LAN necesario; alcance restringido y pruebas completadas | Compartir con los clientes previstos y revisar periódicamente. |
| Autenticación, restricción de red o pruebas insuficientes | No habilitar el acceso compartido. |
| Se requiere acceso remoto | Diseñar controles específicos y verificarlos antes de aceptar conexiones. |
Qué demuestra y qué no demuestra esta guía
Una conexión que funciona desde un cliente permitido y falla desde un cliente de prueba no certifica que todas las rutas estén protegidas. El resultado depende de la configuración, las versiones y la topología examinadas. Tampoco prueba que las entradas, salidas o diagnósticos permanezcan dentro de un límite de privacidad: para eso hay que revisar por separado el tráfico saliente y el comportamiento de cada componente.
El control de acceso trata de quién puede alcanzar el servicio y qué puede hacer dentro de sus límites. La privacidad de los datos y el tráfico saliente son preguntas relacionadas, pero distintas. No infieras seguridad general ni privacidad completa a partir de que el modelo se ejecute localmente o de una prueba puntual.
Qué sigue abierto
- Los controles, valores predeterminados y métodos de configuración varían según el runtime, la versión y el sistema operativo; la documentación aportada no permite prescribir pasos universales.
- No se especifica una topología de red, un runtime concreto ni una versión probada para esta guía; cada despliegue debe documentar y repetir sus propias comprobaciones.
- Las pruebas desde un cliente autorizado y otro no autorizado no demuestran que todas las interfaces o rutas de red estén protegidas.
- No se puede inferir de la accesibilidad de la API si el runtime, el modelo o sus componentes realizan tráfico saliente o qué datos conservan sus registros.
Continúa explorando
Fuentes consultadas
Correcciones y transparencia
Si detectas un dato incorrecto o desactualizado, puedes enviarnos una corrección indicando la página y la fuente que debemos revisar.
Proponer una corrección