Procedencia: qué permite saber y qué no
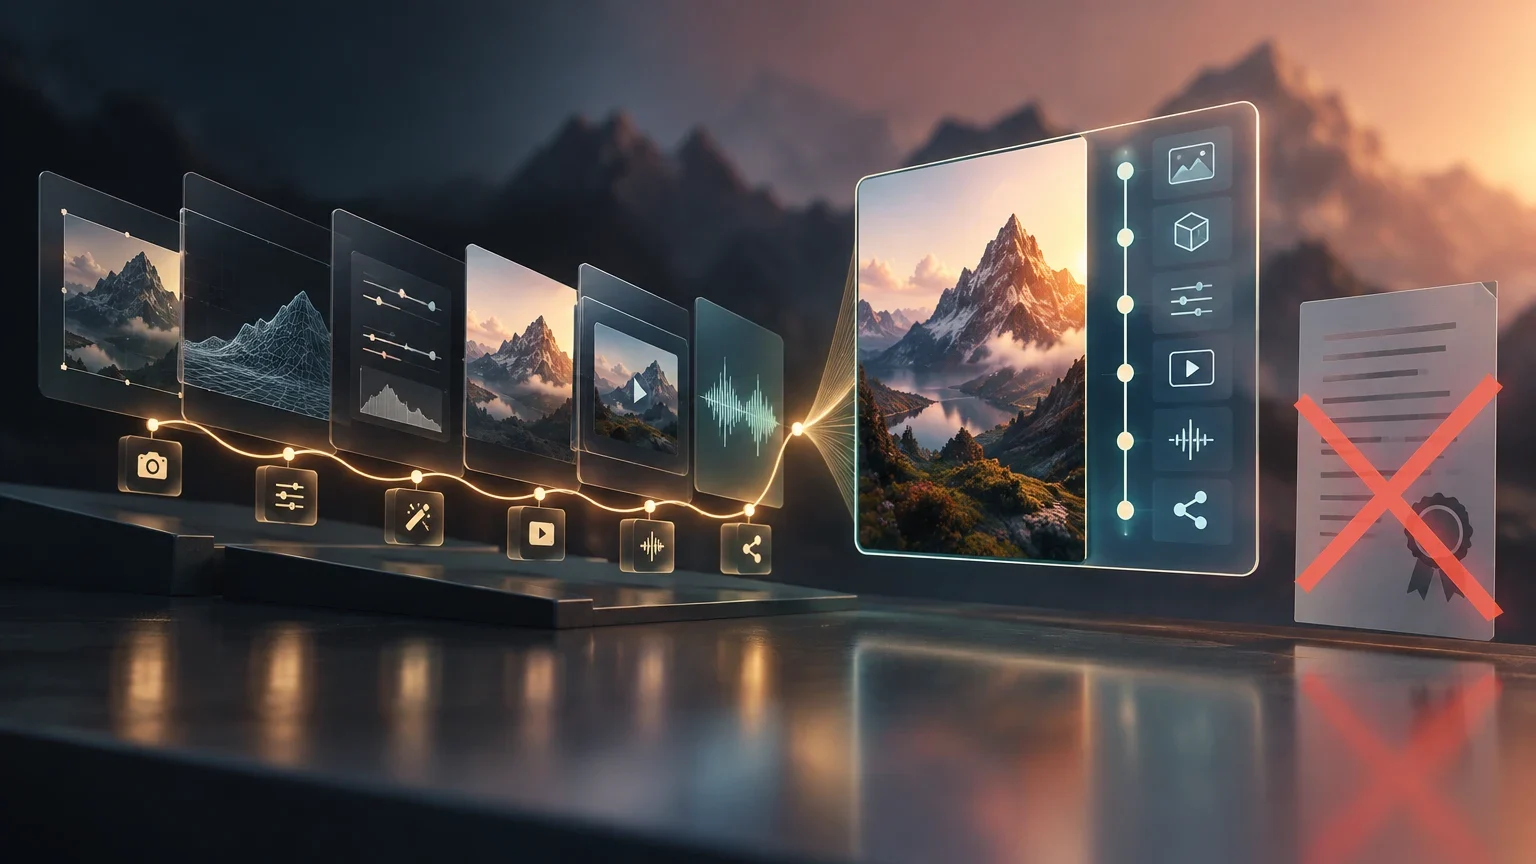
La procedencia digital es un registro de información sobre el origen de un archivo y sobre acciones asociadas a él durante su producción. En un flujo de trabajo con inteligencia artificial puede ayudar a documentar, por ejemplo, que se generó una imagen con una herramienta, que después se retocó o que un vídeo se exportó en otro formato. No convierte por sí sola esos datos en una explicación completa de todo lo ocurrido: el registro depende de quién lo crea, de qué información incorpora y de qué transformaciones atraviesa el archivo.
Conviene separar cuatro preguntas que suelen confundirse. La procedencia pregunta qué información se registró sobre el origen y los cambios. La veracidad pregunta si lo que muestra o afirma el contenido corresponde a los hechos. La autoría se refiere a quién creó una obra o contribuyó a ella. La licencia y los derechos de uso se refieren a qué usos están permitidos y bajo qué condiciones. Una credencial técnica puede aportar evidencia para la primera pregunta; no resuelve automáticamente las otras tres.
C2PA es una especificación para asociar información de procedencia a activos digitales mediante credenciales verificables. En la práctica, una credencial puede contener afirmaciones sobre un activo, una firma que permite comprobar ciertos aspectos de esa información y un vínculo con el archivo. También puede registrar acciones o ingredientes —por ejemplo, archivos que participaron en el proceso— si quien genera la credencial los incluye. Es importante formularlo como una posibilidad: el contenido concreto depende de la herramienta y de la persona u organización que prepara el registro.
La validación de una credencial no equivale a certificar que todo lo que dice el archivo es verdadero. Indica que se pueden comprobar determinados datos y su relación con el activo, de acuerdo con el sistema de credenciales. Tampoco una credencial válida demuestra que se tenga autorización para usar una fotografía, una voz, una marca o material de terceros. A la inversa, no encontrar credenciales no demuestra que el contenido sea falso o que carezca de un historial legítimo: la información puede no haberse creado o haberse perdido en una transformación.
Cuatro preguntas distintas
Antes de aprobar una publicación, separa el objetivo de cada comprobación.
| Pregunta | Qué busca establecer | Qué no demuestra por sí sola una credencial de procedencia |
|---|---|---|
| Procedencia | Qué datos se registraron sobre origen, acciones o archivos relacionados. | Que el registro abarque cada paso o incluya toda la información relevante. |
| Veracidad | Si las afirmaciones del contenido coinciden con los hechos. | Que una escena ocurrió o que una afirmación es cierta. |
| Autoría | Quién creó la obra o contribuyó a ella. | Que la persona nombrada sea la única autora o titular. |
| Derechos y permisos | Si el uso del material está autorizado y con qué condiciones. | Que exista licencia, consentimiento o autorización de personas y marcas. |
Diseña un registro útil antes de producir
Un registro operativo debe servir tanto al equipo que produce el activo como a quien lo revisa después. No hace falta que todos los campos aparezcan en una credencial visible para el público: puede haber una credencial técnica, una ficha interna y una etiqueta editorial, con funciones diferentes. Lo esencial es que cada registro se pueda asociar de manera inequívoca al archivo correcto y que el equipo sepa quién es responsable de mantenerlo.
Para cada activo, registra un identificador interno estable y conserva una copia del archivo recibido en cada etapa importante. Anota la fecha, la herramienta y la versión cuando estén disponibles, la persona o el equipo responsable y el tipo de intervención: generación, retoque, montaje, mejora de audio, subtitulado, recorte o conversión de formato. Si se usaron archivos de entrada, consigna cuáles eran y confirma que su uso estaba autorizado. No des por sentado que una credencial contiene todos estos datos.
Describe las modificaciones de forma suficientemente concreta para que otra persona pueda entender el proceso. «Editado con IA» es una etiqueta ambigua: no dice si se generó una escena completa, se amplió un fondo, se limpió ruido o se sustituyó una voz. Un registro interno puede usar categorías normalizadas y una breve nota en lenguaje común. Si se trata de una edición sustantiva, conviene anotarla como tal, en vez de confiar en que el nombre de una aplicación permita inferir qué ocurrió.
Establece también qué información no se debe recoger o publicar. Los metadatos y los archivos de entrada pueden revelar datos personales, ubicaciones, información confidencial o detalles de una producción aún no anunciada. Antes de incorporar esos elementos a una credencial o a un registro accesible, determina quién podrá consultarlos y si hacen falta para explicar la procedencia. La documentación de riesgos de C2PA advierte sobre divulgaciones inadvertidas y sobre la posibilidad de que información que se creía redactada pueda quedar accesible. Trata la revisión de privacidad como parte del flujo, no como una limpieza opcional al final.
Ficha mínima de seguimiento
Adapta el registro al tipo de producción. Los campos recomendados son una práctica editorial, no una garantía de que todos estén disponibles en la credencial.
| Campo | Qué anotar | Comprobación editorial |
|---|---|---|
| Identificación | Código del activo y nombre de archivo de cada versión. | ¿Se puede distinguir el original de las exportaciones? |
| Origen | Generación, captura o materiales de entrada pertinentes. | ¿Se identifican las entradas sin exponer datos innecesarios? |
| Herramienta | Nombre y versión, si se conocen, y responsable de la operación. | ¿El dato se observó o se dedujo? Marca la diferencia. |
| Acciones | Cambios relevantes en orden: edición, montaje, transcodificación u otros. | ¿La descripción permite entender qué cambió? |
| Permisos | Estado de licencias y autorizaciones en el sistema interno correspondiente. | ¿Se revisaron por separado de la credencial técnica? |
| Publicación | Canal, fecha, versión publicada y etiqueta de divulgación. | ¿Se comprobó el archivo que realmente recibirá la audiencia? |
Sigue el activo de la generación a la publicación
La trazabilidad se vuelve más difícil cuando un activo pasa por varias aplicaciones o personas. Por eso, define puntos de control en vez de asumir que la información incorporada al primer archivo sobrevivirá intacta hasta la publicación. La especificación C2PA describe credenciales, manifiestos, firmas y vínculos con activos; esos mecanismos permiten revisar información registrada, pero no sustituyen un proceso de producción ordenado.
En la generación, guarda el primer archivo descargado y registra qué herramienta se utilizó, qué versión se identificó y qué intervención humana hubo. Si se usaron instrucciones, referencias o archivos de entrada, determina si es necesario conservarlos y si existe permiso para ello. Evita guardar o compartir información sensible solo porque la herramienta permita incluirla en una descripción.
En la edición, registra los cambios que puedan afectar a la interpretación del contenido. Anota qué versión entró y cuál salió, y comprueba si la aplicación creó una credencial nueva, actualizó la existente o no produjo ninguna. No infieras que una firma anterior describe automáticamente una edición posterior. Si la aplicación presenta una función de conservación de credenciales, verifica el resultado en el archivo exportado y no solo en la pantalla de edición.
En la conversión o exportación, vuelve a comprobar el archivo. Cambiar de formato, recortar, comprimir, montar o pasar por una plataforma puede modificar el activo y su información asociada. No es riguroso asegurar de antemano que una transformación concreta siempre conserva o siempre elimina las credenciales: el comportamiento depende de la herramienta, la configuración y el servicio. Registra lo observado en cada combinación que sea relevante para tu producción.
En la publicación, inspecciona la versión que se entrega al canal elegido o que puede descargar la audiencia. La documentación de Adobe para Photoshop describe opciones propias de exportación y advierte que las credenciales incrustadas pueden eliminarse al publicar en línea. Esto es una advertencia específica sobre ese flujo, no una regla que permita predecir el comportamiento de todas las plataformas. Si las credenciales no están disponibles en el archivo publicado, conserva el original y el registro interno, y usa una etiqueta visible cuando corresponda.
Puntos de control por etapa
Haz una comprobación explícita cada vez que el archivo cambia de responsable, aplicación o canal.
- 01Generación: conserva el primer archivo y registra origen, herramienta, versión disponible y responsable.
- 02Edición: anota acciones relevantes y compara el archivo de entrada con la nueva exportación.
- 03Conversión: vuelve a inspeccionar las credenciales después del cambio de formato, compresión, recorte o montaje.
- 04Publicación: comprueba el archivo que se entrega al canal y registra si las credenciales siguen siendo legibles.
- 05Archivo: conserva las versiones necesarias y vincula cada una con el identificador interno del activo.
Comprueba credenciales con pruebas reproducibles
Una prueba sencilla puede detectar pérdidas de información antes de que afecten a una publicación. El objetivo no es certificar que cualquier archivo futuro se comporte igual, sino saber qué ocurre en un flujo definido. Usa material de prueba cuya distribución esté autorizada y evita incluir información personal o confidencial en los ejemplos.
Para una imagen, guarda una exportación inicial y registra lo que muestra una herramienta de lectura de credenciales. Después realiza una transformación representativa —por ejemplo, un recorte o una nueva exportación— y vuelve a inspeccionar el resultado. Compara qué datos siguen disponibles y si la relación con el archivo transformado puede verificarse. Si no hay credencial legible, anota el resultado con neutralidad: no demuestra que la imagen sea falsa ni identifica por sí mismo el punto exacto donde se perdió la información.
Para un vídeo, el equipo puede probar el proceso que realmente usa: edición, exportación y eventual carga en un canal de publicación. Registra por separado el archivo local y la copia que se puede recuperar del canal. Para audio, aplica el mismo principio a una generación o edición, una exportación y una nueva inspección. No generalices los resultados de imagen a vídeo o audio; las herramientas, formatos y rutas de entrega pueden ser distintos.
En cada prueba, guarda fecha, versiones de herramientas, ajustes relevantes y archivos comparados. Anota si se creó una credencial, si la verificación reportó información vinculada y si el contenido fue transformado. Si una aplicación no ofrece una forma de inspección comprensible, documenta esa limitación en lugar de suponer que el registro existe. Repite la prueba cuando cambies de versión o de canal de distribución.
Cuando las credenciales no están disponibles
No todos los programas incorporan credenciales compatibles y no todos los canales las mantienen. En ese caso, combina mecanismos complementarios: una etiqueta visible para la audiencia, un registro interno vinculado al identificador del activo y la conservación controlada del archivo original y de las versiones intermedias que sean necesarias. Estos mecanismos no equivalen a una credencial verificable; su valor es ofrecer contexto y facilitar la revisión dentro del proceso de la organización.
La etiqueta visible debe describir lo que el equipo sabe, no lo que no ha comprobado. Si el contenido se generó con IA o recibió una modificación sustantiva, explica la intervención con términos comprensibles. Evita expresiones absolutas como «verificado» si solo se verificó una firma o la existencia de una credencial. Si no se conoce la herramienta o no se puede confirmar un paso, dilo de manera explícita y no lo completes por inferencia.
El registro interno debe relacionar la ficha, los archivos y la decisión de publicación. Limita el acceso a quienes lo necesitan y define cuánto tiempo se conserva. Si la información de procedencia contiene datos personales o material restringido, revisa qué se puede minimizar o mantener fuera de la versión pública. No confundas borrar metadatos con resolver el problema: la organización todavía puede necesitar documentación interna, y la eliminación puede hacer que una persona receptora pierda información útil sobre el origen.
Para usos comerciales, editoriales o institucionales, la revisión de permisos debe continuar por una vía separada. Comprueba las condiciones de la herramienta, las licencias de los materiales de entrada, las autorizaciones de personas identificables y el uso de marcas según la política aplicable a cada producción. La procedencia técnica puede ayudar a explicar el proceso, pero no sustituye la revisión jurídica ni crea derechos que no existían.
Qué hacer si falta una credencial legible
Elige la alternativa según la necesidad de la audiencia y las obligaciones de tu organización.
| Situación | Medida práctica | Límite que conviene comunicar |
|---|---|---|
| La herramienta no crea credenciales | Registra el proceso en la ficha interna y conserva el original. | El registro interno no es una credencial C2PA verificable. |
| La exportación no muestra credenciales | Compara con el archivo anterior y documenta la prueba realizada. | La ausencia no determina por sí sola el origen o la veracidad. |
| El canal elimina información incrustada | Conserva una copia de referencia y evalúa una etiqueta visible. | La etiqueta explica el contenido, pero no prueba criptográficamente su historial. |
| Hay información sensible | Minimiza los datos y limita el acceso al registro interno. | No presupongas que un dato redactado es inaccesible sin comprobarlo. |
Lista de comprobación antes de publicar
La revisión final debe basarse en el archivo que se publicará, no solo en el proyecto de edición o en una versión anterior. Comprueba que la identidad del activo coincide con la ficha y que el historial describe las transformaciones principales. Si hay una credencial, inspecciona qué información se puede verificar y si corresponde a la versión final. Si no la hay, registra esa limitación sin convertirla en una conclusión sobre la autenticidad.
Confirma que la etiqueta dirigida a la audiencia es clara y proporcional: identifica la generación o edición relevante sin sugerir que la credencial demuestra veracidad o autorización. Revisa también que no se expongan datos innecesarios sobre personas, ubicaciones, archivos de entrada o procesos internos. Por separado, verifica licencias, permisos y autorizaciones con las políticas de tu organización.
Por último, conserva una nota de revisión con la fecha, la versión publicada y el resultado de cada comprobación. Si un canal modifica el archivo después de cargarlo, trata esa copia como una versión adicional y vuelve a inspeccionarla cuando sea posible. Un registro útil no promete certeza total: deja visible qué se observó, qué se verificó y qué permanece desconocido.
Control editorial de salida
Marca cada punto con un resultado comprobable o con una incertidumbre explícita.
- 01Identificar el archivo final y vincularlo al registro interno.
- 02Revisar las credenciales disponibles y describir exactamente qué información se validó.
- 03Anotar las transformaciones realizadas y cualquier pérdida de información observada.
- 04Confirmar la etiqueta visible y evitar que sugiera veracidad o permiso legal.
- 05Revisar por separado licencias, derechos y autorizaciones de personas o marcas.
- 06Comprobar la privacidad de los datos registrados y conservar una copia de referencia.
- 07Guardar la decisión de publicación, la fecha y las limitaciones conocidas.
Fuentes, límites y rutas de profundización
La especificación técnica C2PA permite profundizar en la estructura de las credenciales y sus mecanismos de validación. La página de conformidad del proyecto sirve para consultar información sobre productos conformes y el modelo de confianza; la conformidad de un producto no debe interpretarse como una evaluación general de la veracidad de todos los archivos procesados con él.
La documentación de Adobe citada aquí se refiere a opciones de Photoshop y a una advertencia concreta sobre credenciales incrustadas y publicación en línea. No permite afirmar cómo funcionarán otras aplicaciones o plataformas. La documentación de Content Authenticity Initiative explica funciones y límites desde la perspectiva de su ecosistema; contrástala con la especificación cuando se necesite precisión técnica. Para cuestiones legales de derechos de autor, licencias o autorización, consulta la política pertinente y asesoramiento especializado en la jurisdicción y el contexto de uso.
Para seguir aprendiendo sobre herramientas y sistemas de IA, explora las secciones de descubrimiento, comparación y aprendizaje de Inferama. Esas rutas pueden ayudar a orientar una búsqueda o una evaluación, pero no sustituyen las pruebas con los archivos, versiones y canales que usa tu propio equipo.
Qué sigue abierto
- La fuente técnica proporcionada corresponde a la serie 2.4; el material disponible no permite asegurar aquí que sea la versión vigente al momento de cada publicación.
- No se aportan pruebas comparativas de herramientas o plataformas de imagen, vídeo y audio. Su comportamiento debe verificarse en las versiones, configuraciones y canales concretos del equipo.
- La conservación de credenciales tras editar, transcodificar, recortar o publicar puede variar; no se puede generalizar a partir de la documentación de un solo proveedor.
- La información visible para una persona receptora puede depender de la herramienta usada para inspeccionar credenciales y de los datos incorporados por quien las creó.
- Las obligaciones de etiquetado y los derechos de uso dependen de políticas, contratos y jurisdicciones que no se especifican en las fuentes aportadas.
Continúa explorando
Fuentes consultadas
Correcciones y transparencia
Si detectas un dato incorrecto o desactualizado, puedes enviarnos una corrección indicando la página y la fuente que debemos revisar.
Proponer una corrección