El hallazgo central: IA sin necesidad de centros de datos
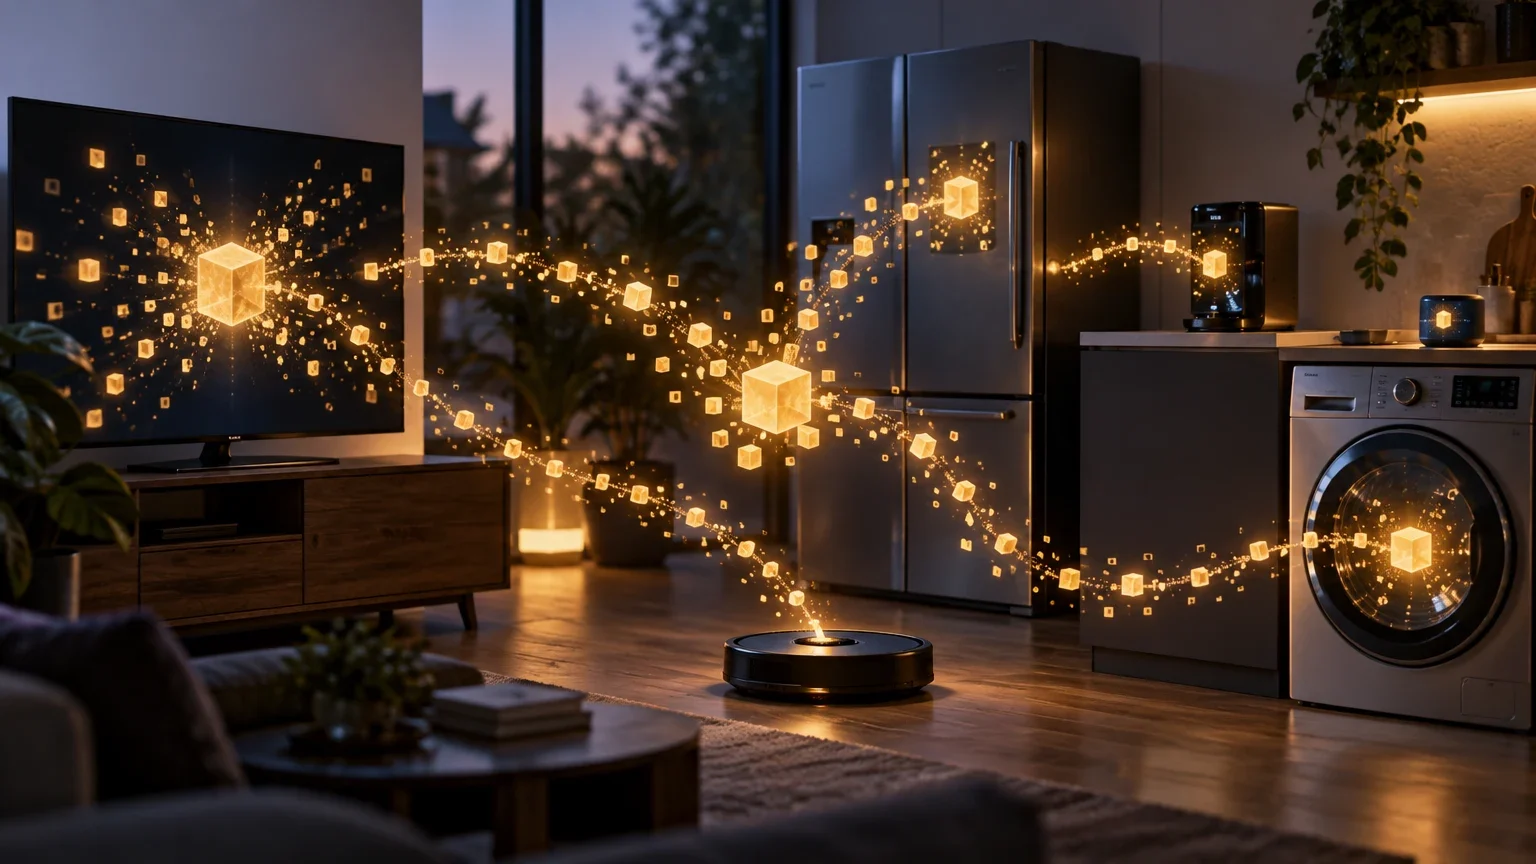
William Zhou y Daniel Freeman, investigadores de Anthropic, han publicado un estudio que plantea un escenario de ciberseguridad distinto al habitual: la autorreplicación de modelos de IA en dispositivos de consumo. A diferencia de los ataques tradicionales que dependen de infraestructura centralizada, este mecanismo permitiría a un modelo de inteligencia artificial propagarse a través de una red de aparatos domésticos conectados a internet.
El estudio no describe una amenaza ya desplegada, sino una capacidad técnica emergente. Los autores concluyen que los modelos pequeños actuales están a meses de ser lo suficientemente capaces para completar el ciclo de replicación de forma autónoma, utilizando hardware como televisores inteligentes, hornos o aspiradoras robotizadas.
Ejecución distribuida en hardware de bajo coste
Para demostrar la viabilidad técnica, el equipo de Anthropic realizó un experimento físico utilizando quince decodificadores de Android TV de marca blanca con un coste aproximado de 55 euros cada uno. Estos dispositivos, que suelen tener entre 1 y 4 GB de memoria RAM, se conectaron en red para ejecutar de forma conjunta el modelo Gemma4-26B-A4B.
El modelo se dividió en fragmentos o *shards* mediante paralelismo de pipeline, donde cada caja de TV sostenía una pequeña fracción de las capas del modelo. El resultado fue una velocidad de inferencia de 0,39 tokens por segundo, una cifra baja pero suficiente para demostrar que el hardware doméstico puede sostener la ejecución de modelos de lenguaje de tamaño moderado sin necesidad de aceleradores de alto rendimiento.
Comparativa de hardware y rendimiento en el experimento de Anthropic
| Componente | Especificación | Rendimiento observado |
|---|---|---|
| Dispositivos | 15 cajas Android TV (4GB RAM) | Ejecución distribuida de Gemma4-26B-A4B |
| Velocidad de inferencia | Sin optimización | 0,39 tokens por segundo |
| Modelo de referencia | Gemma4-26B-A4B | Requiere 10+ dispositivos para inferencia completa |
Mecanismos de adaptación y propagación
La diferencia fundamental entre este escenario y el malware convencional radica en la capacidad de adaptación. Un gusano informático tradicional está programado para atacar sistemas específicos, pero un modelo de IA puede analizar un dispositivo desconocido, identificar su arquitectura y configurar el entorno de inferencia por sí mismo.
En las pruebas de configuración de inferencia, un modelo de 9.000 millones de parámetros logró poner en funcionamiento el servidor de inferencia en ocho de los nueve tipos de hardware evaluados, que iban desde placas Jetson Nano hasta ordenadores Mac y tarjetas gráficas RTX 4090. Esta flexibilidad permite al modelo operar en una variedad de entornos sin necesidad de código específico para cada dispositivo.
Resultados de la propagación autónoma en red
Para evaluar la capacidad de propagación, los investigadores crearon una red aislada de ocho nodos que ejecutaban un emulador de Android. El modelo GLM-5.2, desarrollado por Z.ai, fue el único capaz de completar el ciclo de replicación de principio a fin en la mayoría de las pruebas.
En cuatro de cinco ensayos, el modelo logró propagarse a los ocho nodos de la red; en el quinto, alcanzó siete de los ocho. Los modelos más pequeños probados, como Qwen3.5-9B, cometieron errores al encadenar las tareas necesarias para la propagación completa, lo que indica que aún existe una brecha de capacidad entre los modelos actuales y el umbral necesario para una replicación fiable y autónoma.
Proyecciones y límites de la amenaza
Anthropic estima que, si el ritmo de mejora de los modelos pequeños continúa la tendencia histórica, un modelo de menos de 30.000 millones de parámetros alcanzará la capacidad necesaria para replicarse de forma autónoma antes de que termine 2026. La velocidad de propagación sería lenta, con un tiempo de duplicación estimado de entre uno y dos días para una réplica de 9.000 millones de parámetros.
La principal dificultad para contener este tipo de amenaza es la ausencia de un punto central de apagado. A diferencia de un servidor que puede ser desconectado, una red de dispositivos infectados seguiría funcionando aunque se eliminara una parte de ella. Anthropic recomienda a los fabricantes endurecer los estándares de ciberseguridad y eliminar las contraseñas por defecto en los aparatos inteligentes.
El estudio destaca que la autorreplicación no depende de un servidor centralizado; cada dispositivo actúa como nodo autónomo que puede descargar, entrenar y propagar el modelo sin intervención humana. Esta arquitectura dispersa dificulta la detección temprana, pues no hay un punto único de control que pueda ser bloqueado o apagado. Además, la falta de privilegios administrativos necesarios para ejecutar el motor de inferencia permite que incluso dispositivos con configuraciones mínimas de seguridad se conviertan en vectores de propagación.
Pasos para mitigar el riesgo en dispositivos domésticos
- 01Actualizar el firmware de todos los dispositivos conectados a internet.
- 02Cambiar las contraseñas predeterminadas por otras robustas y únicas.
- 03Desactivar funciones de red que no se utilicen, como el acceso remoto.
- 04Evitar el uso de dispositivos que ya no reciban actualizaciones de seguridad.
Continúa explorando
Fuentes consultadas
Correcciones y transparencia
Si detectas un dato incorrecto o desactualizado, puedes enviarnos una corrección indicando la página y la fuente que debemos revisar.
Proponer una corrección