Il vero problema: collegare applicazioni non equivale ad automatizzare una decisione
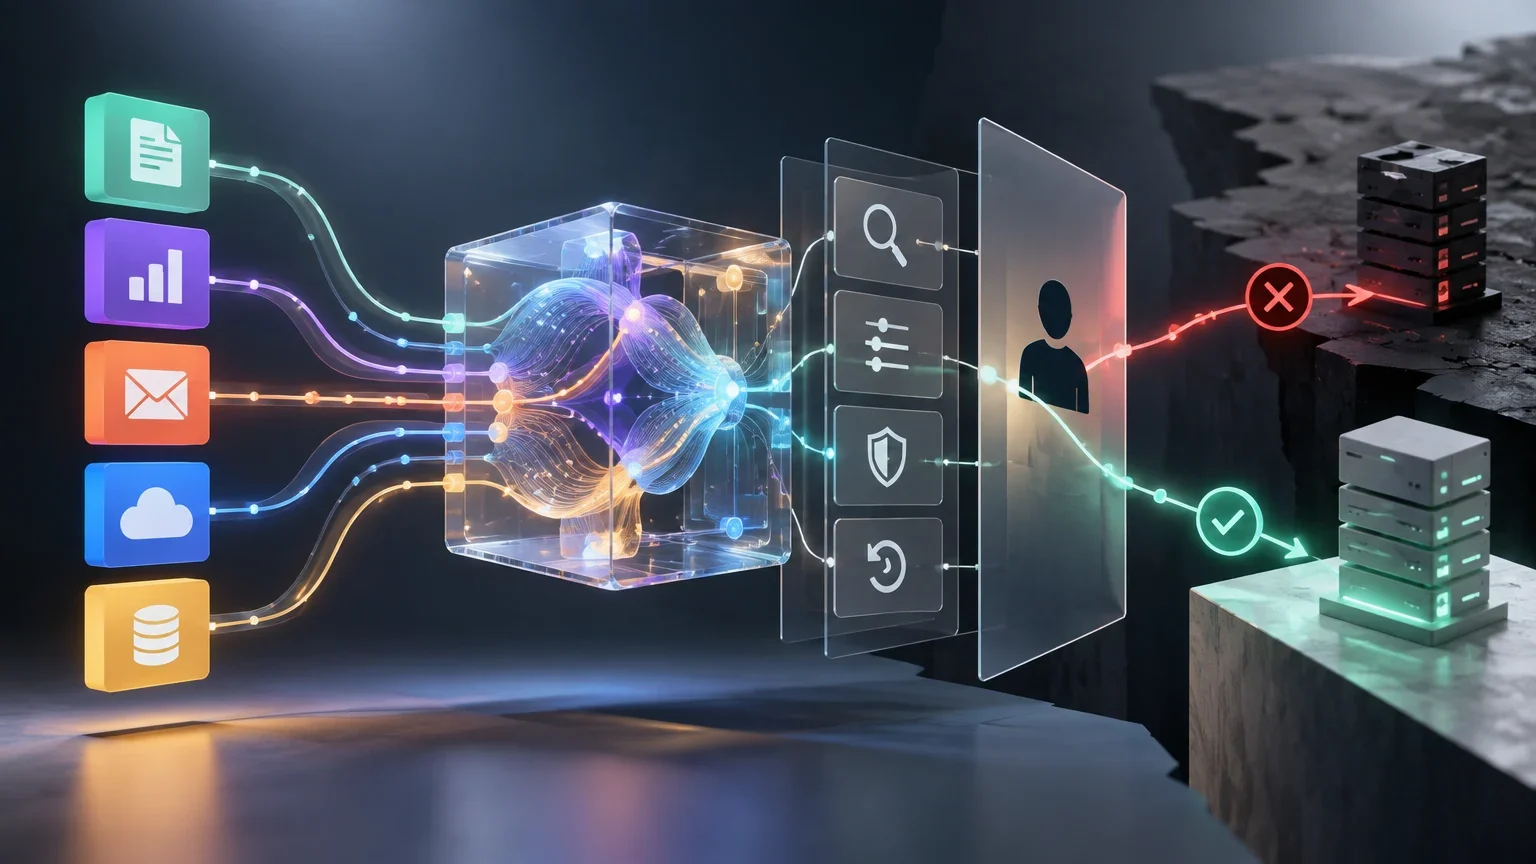
Un flusso tra CRM, email, ticket, documenti, fogli di calcolo e sistemi interni viene spesso presentato come una catena semplice: arriva un dato, un modello lo interpreta e un'applicazione riceve un'azione. Questa descrizione, però, omette le parti che determinano il rischio operativo. Occorre sapere quale evento ha avviato l'esecuzione, quali dati sono stati forniti al modello, quale regola ne ha limitato la risposta, quale validazione è stata applicata, chi ha autorizzato l'azione e cosa ha confermato il sistema di destinazione.
L'IA può offrire valore nelle attività con input non strutturati o variabili, come riassumere un'email, estrarre campi da una fattura o proporre una categoria per un ticket. Non trasforma da sola il risultato in un'istruzione affidabile per modificare un record, inviare una comunicazione o chiudere un caso. L'output del modello deve essere trattato come una proposta che richiede un formato atteso, limiti sui valori, regole aziendali e, in base all'impatto, una revisione umana.
La scelta dello strumento dovrebbe partire dal processo e non dal catalogo delle integrazioni. Due strumenti possono collegare le stesse applicazioni, ma differire in modo rilevante nella possibilità di testare una modifica, conservare lo storico, separare le configurazioni, confrontare le versioni o fermare un'azione rischiosa. Queste capacità diventano importanti quando una classificazione è errata, un documento è incompleto, un'integrazione risponde in modo ambiguo oppure un'esecuzione viene ripetuta dopo un errore di rete.
Conviene inoltre separare due questioni che spesso vengono confuse. La prima è se il flusso può produrre una decisione utile. La seconda è se l'organizzazione può ispezionarla, correggerla e recuperare dai suoi effetti. Questa guida si concentra sulla seconda. Non valuta la qualità intrinseca dei modelli né promette autonomia; propone un modo per decidere quale architettura operativa e quali controlli minimi richiede ogni caso.
Quando si esplorano gli strumenti nelle sezioni scopri, confronta e impara del sito, utilizzare lo stesso caso aziendale e gli stessi dati di test. In questo modo si evita di attribuire alla piattaforma differenze che derivano invece da un trigger diverso, da istruzioni diverse fornite al modello o da una diversa configurazione delle credenziali.
Le quattro architetture: scegliere il grado di automazione in base al rischio dell'azione
L'architettura adeguata dipende dalla natura dell'input e dalle conseguenze di un errore. Una raccomandazione interna reversibile non richiede gli stessi controlli di un aggiornamento finanziario, di un messaggio a un cliente o della chiusura di un incidente. Il volume è importante, ma non sostituisce l'analisi dell'impatto: un piccolo errore ripetuto migliaia di volte può costare più di un singolo errore ad alto impatto.
La prima architettura è quella delle regole deterministiche con IA ausiliaria. Il modello riassume, traduce, estrae termini o redige una bozza, mentre le regole decidono l'instradamento e l'azione. È adatta quando la decisione può essere espressa attraverso criteri stabili e verificabili. Per esempio, una regola assegna i ticket in base al prodotto e al livello di servizio; l'IA genera solo un riepilogo per l'operatore che li riceve.
La seconda è l'estrazione e l'instradamento. In questo caso l'IA trasforma un input variabile in campi strutturati e il flusso indirizza il caso a una coda, a un sistema o a un responsabile. Funziona meglio quando l'insieme degli output è delimitato: tipo di documento, lingua, priorità consentita o categoria della richiesta. Deve includere la validazione dello schema, valori consentiti e un percorso esplicito per dati incompleti, contraddittori o fuori classificazione.
La terza è la revisione umana integrata. Il flusso raccoglie il contesto, prepara una proposta e si ferma finché una persona non approva, rifiuta o modifica. La documentazione di Power Automate descrive flussi che possono attendere una decisione di approvazione, mentre la documentazione di Zapier descrive richieste di raccolta dati o approvazione prima di proseguire. Queste funzioni sono utili quando il criterio richiede giudizio, il dato è sensibile o l'errore non è facilmente reversibile. Non eliminano la responsabilità umana: rendono visibile il punto in cui la decisione viene presa.
La quarta è l'esecuzione autonoma circoscritta. Il flusso può completare un'azione senza approvazione in ogni caso, ma soltanto entro un perimetro definito: campi specifici, applicazioni autorizzate, importi o stati limitati, finestre di esecuzione e regole di blocco. È un'opzione per attività frequenti, a basso impatto e reversibili, dopo aver dimostrato con evidenze che gli input e i guasti prevedibili sono coperti. Non dovrebbe essere il punto di partenza per azioni irreversibili o con un raggio d'azione ampio.
La parola «autonoma» non va interpretata come assenza di controlli. In un'architettura circoscritta, l'autonomia viene limitata tramite permessi, validazioni, soglie, registri e meccanismi di arresto. Se lo strumento non mostra con precisione quale versione ha eseguito un'azione, con quale input e con quale risultato, l'organizzazione avrà difficoltà a estendere questo modello in modo responsabile.
Architetture operative e soglia di utilizzo
| Architettura | Utilizzo principale | Azione esterna | Controllo minimo |
|---|---|---|---|
| IA ausiliaria con regole | Riepilogo, redazione o supporto contestuale | Decisa da regole fisse | Validazione dell'input e registrazione dell'output |
| Estrazione e instradamento | Convertire documenti o messaggi in campi | Inviare a una coda o creare una bozza | Schema, valori consentiti e percorso di eccezione |
| Revisione umana integrata | Casi ambigui o sensibili | Solo dopo approvazione, rifiuto o modifica | Contesto sufficiente, responsabile ed evidenza della decisione |
| Autonomia circoscritta | Attività ripetibili e reversibili | Entro limiti predefiniti | Limiti di ambito, conferma e reversibilità o riconciliazione |
Mappa del flusso: da un trigger a un recupero verificabile
Prima di valutare una piattaforma, disegnare il flusso completo. Il trigger identifica ciò che lo avvia: un'email ricevuta, un documento caricato, un cambio di stato o una nuova riga. Segue il contesto: dati del cliente, cronologia del ticket, campi del documento, regole applicabili e qualsiasi informazione fornita al modello. Il contesto deve essere sufficiente per decidere, ma non più ampio del necessario, soprattutto se contiene dati personali o riservati.
La decisione trasforma tale contesto in un output operativo, come una categoria, un insieme di campi o una proposta di risposta. La validazione verifica che l'output esista, rispetti il formato, appartenga all'insieme consentito e sia coerente con regole indipendenti dal modello. L'azione può consistere nel creare, modificare, inviare, inoltrare o bloccare qualcosa in un'altra applicazione. Il registro conserva le evidenze necessarie per comprendere l'esecuzione. Il recupero definisce cosa fare se l'azione è fallita, è rimasta in stato sconosciuto o è stata eseguita parzialmente.
Questa mappa rivela una differenza fondamentale tra errore e ambiguità. Un errore chiaro è, per esempio, una risposta esplicita di rifiuto da parte del sistema di destinazione. Un risultato ambiguo si verifica quando il tempo di attesa scade dopo l'invio della richiesta: il sistema di destinazione potrebbe aver effettuato l'aggiornamento anche se il flusso non ha ricevuto conferma. Riprovare automaticamente senza una chiave di idempotenza, una query di verifica o una regola di riconciliazione può duplicare un messaggio, un ordine o un record.
Gli strumenti di test devono essere valutati rispetto a queste situazioni. La guida Microsoft sui test dei flussi indica l'uso di dati di test e dello storico delle esecuzioni e avverte che la ripetizione di un'esecuzione può creare duplicati a seconda delle azioni coinvolte. Di conseguenza, «eseguire di nuovo» non equivale a «recuperare in sicurezza». Chiedere quali passaggi verranno ripetuti, quali possono essere interrogati prima di ripetere e in che modo i tentativi vengono collegati all'operazione originale.
Anche la tracciabilità non implica conservare tutto indefinitamente. La documentazione Microsoft indica che input e output possono essere visibili nella cronologia di esecuzione e che esistono opzioni per proteggerli. Nascondere dati sensibili riduce l'esposizione, ma può limitare le indagini successive. La decisione dovrebbe documentare quali campi vengono mascherati, quali identificativi non sensibili restano disponibili, chi può consultare i registri e per quanto tempo.
Progettazione minima di un'esecuzione recuperabile
- 01Definire l'evento trigger e assegnare un identificativo di correlazione all'esecuzione.
- 02Recuperare solo il contesto necessario e registrare riferimenti stabili ai dati di origine.
- 03Ottenere un output strutturato dal componente di IA e validare campi, tipi e valori consentiti.
- 04Applicare regole deterministiche di blocco, limiti di ambito e, se necessario, l'approvazione umana.
- 05Richiedere l'azione esterna con una chiave che aiuti a rilevare i duplicati quando il sistema di destinazione lo supporta.
- 06Confermare lo stato interrogando il sistema di destinazione o registrando una risposta verificabile.
- 07In caso di risultato ambiguo, inviare il caso alla riconciliazione prima di ripetere un'azione con effetti esterni.
- 08Registrare la versione del flusso, il risultato delle validazioni e la decisione di recupero.
Criteri di scelta: test, evidenze, limiti e dati
I connettori sono un requisito di compatibilità, non una garanzia di controllo. Verificare che coprano le azioni specifiche richieste dal processo: leggere una modifica, interrogare lo stato, creare una bozza, aggiornare un campo, allegare evidenze o annullare un'operazione. Un connettore che consente solo di creare oggetti ma non di consultarne il risultato rende più difficile la riconciliazione. Allo stesso modo, la disponibilità di un'integrazione non conferma che esponga i campi necessari per validare l'azione.
Esigere una separazione pratica tra sviluppo, test e produzione. Le variabili d'ambiente di Power Automate sono documentate per modificare valori di configurazione tra ambienti durante l'esportazione e l'importazione di soluzioni. Questa capacità è pertinente perché consente di mantenere la logica del flusso sostituendo destinazioni, identificativi o parametri. Tuttavia, occorre verificare in ogni strumento come vengono promossi i cambiamenti, quali elementi restano fuori dal versionamento e se una credenziale di test può azionare per errore dati reali.
Il versionamento deve consentire di rispondere a domande operative: quale versione è stata eseguita, cosa è cambiato rispetto alla precedente e come si torna a una versione nota. Zapier documenta bozze e versioni, inclusi il confronto e il ripristino di una versione precedente in determinati contesti. Questo dato conferma che il versionamento è valutabile come funzione di prodotto, ma non dimostra da solo una strategia completa di distribuzione. Bisogna verificare se include anche istruzioni per il modello, validazioni, schemi, parametri e riferimenti di connessione.
Per ogni esecuzione, l'evidenza minima desiderabile include il trigger, i riferimenti al contesto, l'output validato, le regole applicate, l'approvazione se presente, l'azione richiesta e il risultato osservato nella destinazione. Zapier documenta una cronologia delle esecuzioni filtrabile, tra gli altri criteri, per versione. Confermare quali parti del contenuto siano davvero visibili, per quanto tempo vengano conservate e cosa accada alle informazioni nascoste o protette. Non confondere l'esistenza di un pannello della cronologia con una politica sufficiente di conservazione, accesso ed esportazione.
I limiti di esecuzione devono essere vicini all'azione rischiosa. Una regola di approvazione generale per l'intero flusso può introdurre ritardi non necessari, mentre una regola localizzata può bloccare soltanto l'invio esterno o la modifica di un campo sensibile. Le politiche di prevenzione della perdita di dati di Power Automate consentono di controllare connettori e loro combinazioni negli ambienti. Questo illustra un controllo utile da valutare: impedire che alcuni dati circolino tra servizi incompatibili prima che il flusso venga eseguito.
La revisione dei dati deve comprendere residenza, conservazione, accesso e contenuto delle tracce. Le fonti disponibili non consentono di stabilire una risposta generale per tutte le piattaforme su dove siano ospitati i dati, per quanto tempo siano conservati o quali dati elabori un modello collegato. Richiedere queste condizioni al fornitore e confrontarle con le politiche interne e regolatorie applicabili. Se la risposta non distingue dati di esecuzione, file, credenziali, registri e dati inviati a servizi di IA, esiste un'incertezza rilevante.
Domande di acquisto ed evidenze da richiedere
| Capacità | Domanda di verifica | Evidenza pratica |
|---|---|---|
| Ambienti | Il test è isolato dalle azioni reali? | Promuovere lo stesso flusso dal test alla produzione con destinazioni diverse e senza modificarne la logica. |
| Versionamento | È possibile identificare e ripristinare una configurazione precedente? | Confrontare due versioni e tornare a una nota; verificare quali elementi sono inclusi. |
| Cronologia | È visibile l'intera catena decisionale? | Ispezionare un'esecuzione con input, validazione, azione e risultato nella destinazione. |
| Approvazione | È possibile fermare soltanto l'azione sensibile? | Approvare, rifiutare e modificare una proposta senza bloccare il resto dell'elaborazione. |
| Recupero | Come gestisce un timeout ambiguo? | Simulare una perdita di risposta e verificare che non duplichi l'azione. |
| Dati | Che cosa viene conservato e chi può vederlo? | Esaminare opzioni di mascheramento, conservazione, permessi ed esportazione dei registri. |
Cosa richiedere per processo e come svolgere un test di acquisto riproducibile
Il triage dei ticket si adatta di solito all'estrazione e all'instradamento. L'IA può proporre categoria, urgenza e riepilogo; le regole devono limitare le categorie, rilevare i campi mancanti e indirizzare i casi a bassa confidenza verso una coda umana. Prima di consentire la chiusura automatica, verificare se il flusso sa distinguere un suggerimento da una risoluzione confermata e se conserva il motivo di ogni instradamento.
L'arricchimento del CRM richiede particolare attenzione alla provenienza e alla sovrascrittura. Uno strumento può aggiungere dati derivati da una fonte autorizzata, ma non dovrebbe sostituire un campo gestito da una persona senza una regola esplicita. Iniziare creando campi di proposta, data di aggiornamento e fonte; promuovere ai campi canonici solo dopo la validazione. Se l'aggiornamento viene automatizzato, limitare gli oggetti, i campi e gli stati che il flusso può modificare.
L'estrazione documentale beneficia di schemi chiari e di un percorso di eccezione. Definire quali sono i campi obbligatori, i formati ammissibili e i documenti che devono essere rifiutati per scarsa leggibilità o incoerenza. Per documenti con conseguenze contrattuali, finanziarie o regolatorie, l'estrazione non deve sostituire una revisione adeguata. Il volume non è una ragione sufficiente per omettere i controlli quando il dato estratto attiva un pagamento, un impegno o una modifica di obblighi.
Nelle risposte email, il rischio dipende dal destinatario e dall'effetto del messaggio. Una risposta interna o una bozza possono essere automatizzate più facilmente di una comunicazione esterna definitiva. Richiedere elenchi di destinatari consentiti, modelli approvati quando opportuno, blocco di allegati non autorizzati e conferma che il messaggio sia stato inviato. Una bozza revisionabile è spesso un'architettura più prudente per le prime distribuzioni.
Per gli aggiornamenti dei sistemi interni, il requisito chiave è la capacità di interrogare lo stato successivo e di ripristinare o compensare la modifica. Quando non esiste una reversibilità tecnica, ridurre l'autonomia: usare un'approvazione, creare un registro della modifica e progettare una procedura di correzione. Un'azione irreversibile non diventa sicura perché viene eseguita rapidamente.
Il test di acquisto deve essere riproducibile e applicato alle soluzioni finaliste con lo stesso insieme di dati. Preparare almeno quattro casi: uno normale, un input ambiguo, un errore di integrazione e un'azione che la policy deve bloccare. Misurare non solo se il flusso termina, ma anche quali evidenze lascia, quale persona o regola ha preso la decisione, se può essere ripetuto senza duplicare gli effetti e quanto tempo richiede l'individuazione di uno stato anomalo.
Nel caso normale, esaminare il risultato aziendale e la sua conferma nella destinazione. Nell'input ambiguo, verificare che il flusso non inventi un valore né imponga una categoria: deve richiedere informazioni, deviare alla revisione o fermarsi. Nel guasto di integrazione, simulare una risposta rifiutata e una risposta persa: sono scenari diversi. Nell'azione bloccata, tentare una modifica fuori dall'ambito consentito e verificare che la barriera venga applicata prima dell'azione esterna, lasci una traccia e non possa essere aggirata modificando il testo dell'input.
La decisione finale può essere riassunta in una matrice semplice. Minore è la reversibilità e maggiore è l'impatto, più vicino deve essere il controllo umano e più rigorosi devono essere i requisiti di evidenza. Con un maggior volume di azioni a basso impatto può essere giustificata un'autonomia circoscritta, purché il sistema dimostri validazione, limiti e riconciliazione. Se non è possibile dimostrarlo in un test, mantenere il processo in un'architettura meno autonoma.
Test di acquisto in quattro scenari
- 01Configurare un flusso di test con dati sintetici o autorizzati e una destinazione non di produzione.
- 02Eseguire un caso normale e verificare il risultato finale nell'applicazione di destinazione.
- 03Eseguire un input ambiguo e verificare che si attivi il percorso di eccezione o la revisione umana.
- 04Simulare un rifiuto esplicito dell'integrazione ed esaminare il registro e la notifica.
- 05Simulare un timeout dopo aver richiesto un'azione e verificare la procedura di riconciliazione prima di qualsiasi nuovo tentativo.
- 06Tentare un'azione vietata per ambito, campo, destinatario o regola aziendale.
- 07Confrontare le esecuzioni: versione utilizzata, dati visibili, decisioni, tempi, azioni svolte e capacità di correzione.
- 08Documentare i risultati e mantenere come requisito ogni controllo che abbia evitato un'azione errata.
Matrice finale di scelta
| Impatto e reversibilità | Volume | Architettura iniziale consigliata | Capacità minime |
|---|---|---|---|
| Basso impatto e facilmente reversibile | Basso o medio | IA ausiliaria con regole | Regole fisse, validazione di base, cronologia e conferma della destinazione |
| Impatto moderato e output strutturabile | Medio o alto | Estrazione e instradamento | Schema, valori consentiti, coda di eccezione, test e versionamento |
| Impatto elevato o criterio ambiguo | Qualsiasi volume | Revisione umana integrata | Approvazione o modifica, contesto visibile, evidenza della decisione e audit |
| Basso impatto ma volume molto elevato | Alto | Autonomia circoscritta dopo il test | Limiti di azione, rilevamento duplicati, riconciliazione, arresto e revisione periodica |
| Irreversibile o con conseguenze significative | Qualsiasi volume | Revisione umana o riprogettazione del processo | Conferma indipendente, segregazione delle funzioni e procedura di correzione |
Questioni aperte
- Le fonti fornite descrivono funzioni specifiche di Microsoft Power Automate e Zapier; non consentono di generalizzarne le capacità a tutti gli strumenti di automazione.
- La disponibilità delle funzioni può dipendere dal piano sottoscritto, dalla regione, dal tipo di connettore, dalla configurazione dell'ambiente e da modifiche successive del fornitore.
- Dalle fonti fornite non è possibile determinare una politica comune di residenza, conservazione, accesso o utilizzo dei dati per tutte le piattaforme e i servizi di IA collegati.
- La qualità di classificazione, estrazione o generazione dipende dal modello, dalle istruzioni, dai dati e dalle validazioni del processo; non si deduce dalla presenza di un'integrazione.
- La reversibilità effettiva dipende anche dalle capacità del sistema di destinazione: il ripristino di una versione del flusso non annulla necessariamente azioni già eseguite.
Continua a esplorare
Fonti consultate
Correzioni e trasparenza
Se trovi un dato errato o non aggiornato, inviaci la pagina e la fonte da verificare.
Proponi una correzione