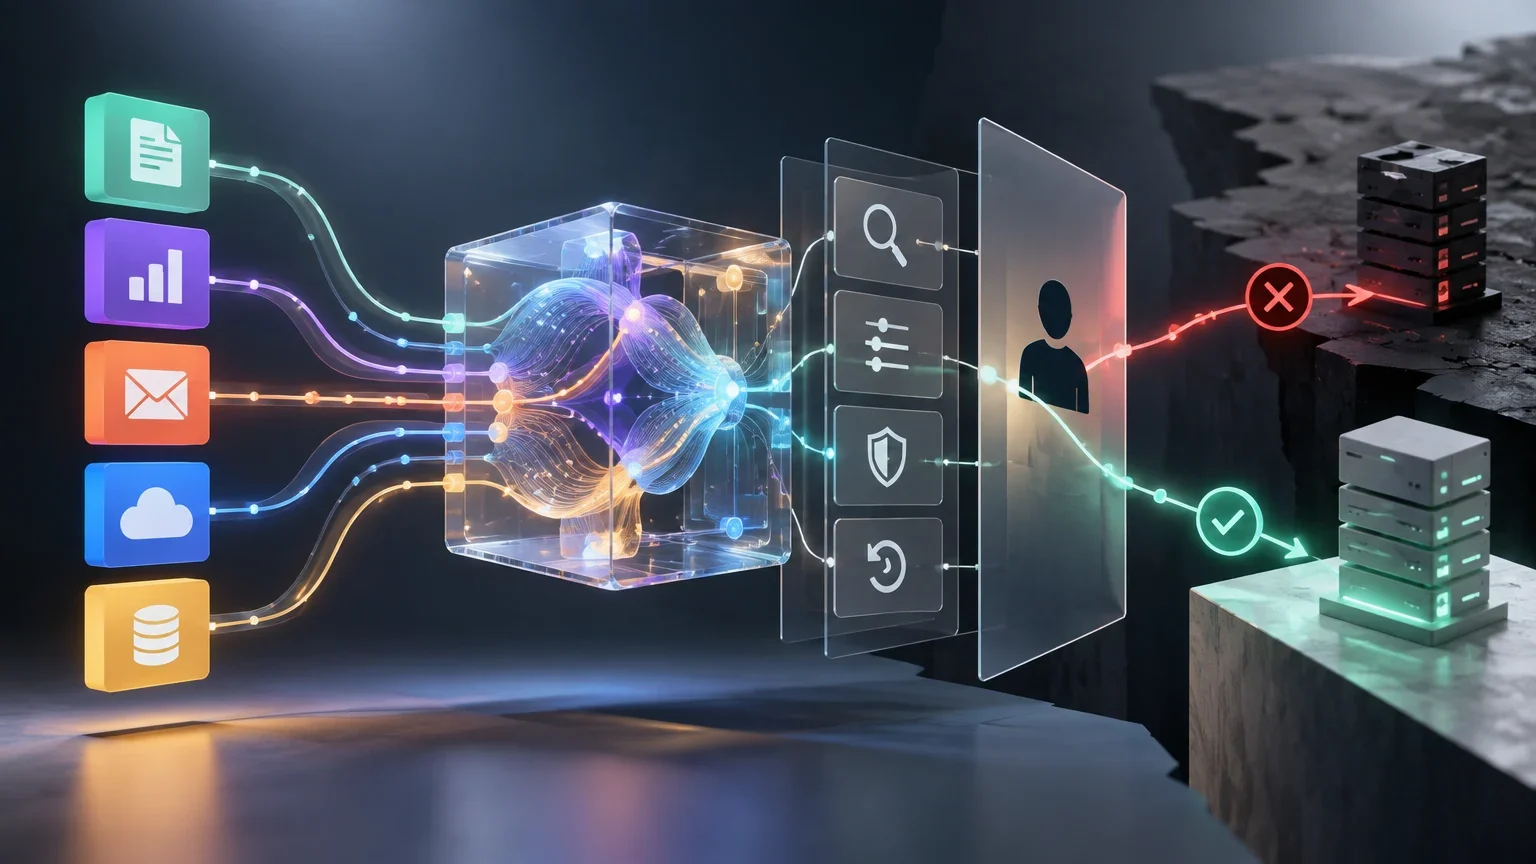
El problema real: conectar aplicaciones no equivale a automatizar una decisión
Un flujo entre CRM, correo, tickets, documentos, hojas de cálculo y sistemas internos suele presentarse como una cadena sencilla: llega un dato, un modelo lo interpreta y una aplicación recibe una acción. Sin embargo, esa descripción omite las partes que determinan el riesgo operativo. Hay que saber qué evento inició la ejecución, qué datos se entregaron al modelo, qué regla limitó su respuesta, qué validación se aplicó, quién autorizó la acción y qué confirmó el sistema de destino.
La IA puede aportar valor en tareas con entradas no estructuradas o variables, como resumir un correo, extraer campos de una factura o proponer una categoría para un ticket. No convierte por sí sola el resultado en una instrucción fiable para modificar un registro, enviar una comunicación o cerrar un caso. La salida del modelo debe tratarse como una propuesta que requiere un formato esperado, límites de valores, reglas de negocio y, según el impacto, revisión humana.
La selección de herramienta debería empezar por el proceso y no por el catálogo de integraciones. Dos herramientas pueden conectar las mismas aplicaciones, pero diferir de forma importante al probar una modificación, conservar el historial, separar configuraciones, comparar versiones o detener una acción de riesgo. Estas capacidades son relevantes cuando una clasificación es incorrecta, un documento está incompleto, una integración responde de forma ambigua o una ejecución se repite tras un error de red.
También conviene separar dos cuestiones que a menudo se mezclan. La primera es si el flujo puede producir una decisión útil. La segunda es si la organización puede inspeccionarla, corregirla y recuperarse de sus efectos. Esta guía se centra en la segunda. No evalúa la calidad intrínseca de modelos ni promete autonomía; propone una forma de decidir qué arquitectura operativa y qué controles mínimos necesita cada caso.
Al explorar herramientas en las secciones de descubrir, comparar y aprender del sitio, use el mismo caso de negocio y los mismos datos de prueba. Así se evita atribuir a la plataforma diferencias que proceden de un disparador distinto, una instrucción distinta al modelo o una configuración de credenciales diferente.
Las cuatro arquitecturas: elija el grado de automatización por el riesgo de la acción
La arquitectura adecuada depende de la naturaleza de la entrada y de la consecuencia de equivocarse. Una recomendación interna reversible no requiere los mismos controles que una actualización financiera, un mensaje a un cliente o el cierre de un incidente. El volumen importa, pero no sustituye al análisis de impacto: un error pequeño repetido miles de veces puede ser más costoso que un error aislado de alto impacto.
La primera arquitectura es la de reglas deterministas con IA auxiliar. El modelo resume, traduce, extrae términos o redacta un borrador, mientras las reglas deciden el enrutamiento y la acción. Es apropiada cuando la decisión puede expresarse con criterios estables y verificables. Por ejemplo, una regla asigna tickets por producto y nivel de servicio; la IA solo genera un resumen para el agente que los recibe.
La segunda es extracción y enrutamiento. Aquí la IA transforma una entrada variable en campos estructurados y el flujo dirige el caso a una cola, sistema o responsable. Funciona mejor cuando el conjunto de salidas está acotado: tipo de documento, idioma, prioridad permitida o categoría de solicitud. Debe incluir validación de esquema, valores permitidos y una ruta explícita para datos incompletos, contradictorios o fuera de clasificación.
La tercera es revisión humana integrada. El flujo reúne contexto, prepara una propuesta y se detiene hasta que una persona aprueba, rechaza o edita. La documentación de Power Automate describe flujos que pueden esperar una decisión de aprobación, y la documentación de Zapier describe solicitudes de recopilación de datos o aprobación antes de continuar. Estas funciones son útiles cuando el criterio requiere juicio, el dato es sensible o el error no es fácilmente reversible. No eliminan la responsabilidad humana: hacen visible el punto en que se toma la decisión.
La cuarta es ejecución autónoma acotada. El flujo puede completar una acción sin aprobación en cada caso, pero solo dentro de un ámbito definido: campos concretos, aplicaciones autorizadas, importes o estados limitados, horarios de ejecución y reglas de bloqueo. Es una opción para tareas frecuentes, de bajo impacto y reversibles, después de haber demostrado con evidencia que las entradas y fallos previsibles están cubiertos. No debería ser el punto de partida para acciones irreversibles o de alcance amplio.
La palabra «autónoma» no debe interpretarse como ausencia de controles. En una arquitectura acotada, la autonomía se limita mediante permisos, validaciones, umbrales, registros y mecanismos de parada. Si la herramienta no muestra con precisión qué versión realizó una acción, con qué entrada y con qué resultado, la organización tendrá dificultades para ampliar ese patrón de forma responsable.
Arquitecturas operativas y umbral de uso
| Arquitectura | Uso principal | Acción externa | Control mínimo |
|---|---|---|---|
| IA auxiliar con reglas | Resumen, redacción o apoyo contextual | La deciden reglas fijas | Validación de entrada y registro de la salida |
| Extracción y enrutamiento | Convertir documentos o mensajes en campos | Enviar a una cola o crear un borrador | Esquema, valores permitidos y ruta de excepción |
| Revisión humana integrada | Casos ambiguos o sensibles | Solo tras aprobar, rechazar o editar | Contexto suficiente, responsable y evidencia de la decisión |
| Autonomía acotada | Tareas repetibles y reversibles | Dentro de límites predefinidos | Límites de alcance, confirmación y reversión o reconciliación |
Mapa del flujo: de un disparador a una recuperación verificable
Antes de evaluar una plataforma, dibuje el flujo completo. El disparador identifica qué lo inicia: un correo recibido, un documento cargado, un cambio de estado o una fila nueva. Después viene el contexto: datos del cliente, historial del ticket, campos del documento, reglas aplicables y cualquier información proporcionada al modelo. El contexto debe ser suficiente para decidir, pero no mayor de lo necesario, especialmente si contiene datos personales o confidenciales.
La decisión transforma ese contexto en una salida operativa, como una categoría, un conjunto de campos o una propuesta de respuesta. La validación comprueba que la salida existe, respeta el formato, pertenece al conjunto permitido y es coherente con reglas independientes del modelo. La acción puede consistir en crear, modificar, enviar, escalar o bloquear algo en otra aplicación. El registro conserva la evidencia necesaria para entender la ejecución. La recuperación resuelve qué hacer si la acción falló, quedó en estado desconocido o se ejecutó parcialmente.
Este mapa revela una diferencia fundamental entre fallo y ambigüedad. Un fallo claro es, por ejemplo, una respuesta explícita de rechazo del sistema destino. Un resultado ambiguo ocurre cuando se agota el tiempo de espera después de enviar la solicitud: el sistema destino podría haber realizado la actualización aunque el flujo no haya recibido confirmación. Reintentar automáticamente sin una clave de idempotencia, una consulta de verificación o una regla de reconciliación puede duplicar un mensaje, una orden o un registro.
Las herramientas de prueba deben evaluarse contra estas situaciones. La guía de Microsoft sobre pruebas de flujos indica el uso de datos de prueba e historial de ejecuciones, y advierte que el reenvío de una ejecución puede crear duplicados según las acciones implicadas. Por tanto, «volver a ejecutar» no equivale a «recuperar de forma segura». Pregunte qué pasos se repetirán, cuáles se pueden consultar antes de repetir y cómo se relacionan los intentos con la operación original.
La trazabilidad tampoco implica guardar todo indefinidamente. La documentación de Microsoft indica que las entradas y salidas pueden ser visibles en el historial de ejecución y que existen opciones para protegerlas. Ocultar datos sensibles reduce exposición, pero puede limitar la investigación posterior. La decisión debe documentar qué campos se enmascaran, qué identificadores no sensibles permanecen disponibles, quién puede consultar los registros y durante cuánto tiempo.
Diseño mínimo de una ejecución recuperable
- 01Defina el evento disparador y asigne un identificador de correlación a la ejecución.
- 02Recupere solo el contexto necesario y registre referencias estables a los datos de origen.
- 03Obtenga una salida estructurada del componente de IA y valide campos, tipos y valores permitidos.
- 04Aplique reglas deterministas de bloqueo, límites de alcance y, si procede, aprobación humana.
- 05Solicite la acción externa con una clave que ayude a detectar duplicados cuando el sistema destino lo admita.
- 06Confirme el estado consultando el sistema destino o registrando una respuesta verificable.
- 07Ante un resultado ambiguo, envíe el caso a reconciliación antes de repetir una acción con efectos externos.
- 08Registre la versión del flujo, el resultado de las validaciones y la decisión de recuperación.
Criterios de selección: pruebas, evidencia, límites y datos
Los conectores son un requisito de compatibilidad, no una garantía de control. Compruebe que cubran las acciones concretas que el proceso necesita: leer un cambio, consultar el estado, crear un borrador, actualizar un campo, adjuntar evidencia o cancelar una operación. Un conector que solo permite crear objetos, pero no consultar su resultado, dificulta la reconciliación. Del mismo modo, una integración disponible no confirma que exponga los campos necesarios para validar la acción.
Exija separación práctica entre desarrollo, prueba y producción. Las variables de entorno de Power Automate están documentadas para cambiar valores de configuración entre entornos al exportar e importar soluciones. Esta capacidad es pertinente porque permite conservar la lógica del flujo mientras se sustituyen destinos, identificadores o parámetros. Aun así, verifique en cada herramienta cómo se promocionan cambios, qué elementos quedan fuera del versionado y si una credencial de prueba puede accionar por error datos reales.
El versionado debe permitir responder preguntas operativas: qué versión se ejecutó, qué cambió respecto de la anterior y cómo se vuelve a una versión conocida. Zapier documenta borradores y versiones, incluida la comparación y la reversión a una versión previa en determinados contextos. Ese dato respalda que el versionado es evaluable como función de producto, pero no demuestra por sí mismo una estrategia completa de despliegue. Hay que probar si también versiona instrucciones al modelo, validaciones, esquemas, parámetros y referencias de conexión.
Para cada ejecución, la evidencia mínima deseable incluye el disparador, las referencias al contexto, la salida validada, las reglas aplicadas, la aprobación si existe, la acción solicitada y el resultado observado en destino. Zapier documenta un historial de ejecuciones que puede filtrarse, entre otros criterios, por versión. Confirme qué partes del contenido se muestran realmente, cuánto tiempo se conservan y qué ocurre con información oculta o protegida. No confunda la existencia de un panel de historial con una política suficiente de retención, acceso y exportación.
Los límites de ejecución deben estar cerca de la acción de riesgo. Una regla de aprobación general para todo el flujo puede introducir demoras innecesarias, mientras que una regla localizada puede bloquear solo el envío externo o la modificación de un campo sensible. Las políticas de prevención de pérdida de datos de Power Automate permiten controlar conectores y su combinación dentro de entornos. Esto ilustra un control útil a evaluar: impedir que ciertos datos circulen entre servicios incompatibles antes de que el flujo se ejecute.
La revisión de datos debe abarcar residencia, retención, acceso y contenido de trazas. Las fuentes disponibles no permiten establecer una respuesta general para todas las plataformas sobre dónde se alojan los datos, durante cuánto tiempo se conservan o qué datos procesa un modelo conectado. Solicite esas condiciones al proveedor y contrástelas con las políticas internas y regulatorias aplicables. Si la respuesta no distingue datos de ejecución, archivos, credenciales, registros y datos enviados a servicios de IA, hay una incertidumbre relevante.
Preguntas de compra y evidencia que conviene pedir
| Capacidad | Pregunta de verificación | Evidencia práctica |
|---|---|---|
| Entornos | ¿La prueba está aislada de las acciones reales? | Promover el mismo flujo desde prueba a producción con destinos distintos y sin cambiar su lógica. |
| Versionado | ¿Puede identificarse y restaurarse una configuración anterior? | Comparar dos versiones y volver a una conocida; comprobar qué elementos quedan incluidos. |
| Historial | ¿Se ve la cadena completa de decisión? | Inspeccionar una ejecución con entrada, validación, acción y resultado en destino. |
| Aprobación | ¿Puede detenerse solo la acción sensible? | Aprobar, rechazar y editar una propuesta sin bloquear el resto del procesamiento. |
| Recuperación | ¿Cómo trata un timeout ambiguo? | Simular una pérdida de respuesta y verificar que no duplica la acción. |
| Datos | ¿Qué se conserva y quién puede verlo? | Revisar opciones de ocultación, retención, permisos y exportación de registros. |
Qué exigir por proceso y cómo realizar una prueba de compra reproducible
El triage de tickets suele encajar en extracción y enrutamiento. La IA puede proponer categoría, urgencia y resumen; las reglas deben limitar las categorías, detectar campos ausentes y derivar casos de baja certeza a una cola humana. Antes de permitir el cierre automático, compruebe si el flujo puede distinguir una sugerencia de una resolución confirmada y si conserva el motivo de cada enrutamiento.
El enriquecimiento de CRM requiere especial atención a la procedencia y la sobrescritura. Una herramienta puede añadir datos derivados de una fuente autorizada, pero no debería reemplazar un campo mantenido por una persona sin una regla explícita. Empiece creando campos de propuesta, fecha de actualización y fuente; promueva a campos canónicos solo tras validación. Si se automatiza la actualización, limite los objetos, campos y estados que puede modificar el flujo.
La extracción documental se beneficia de esquemas claros y de una ruta de excepción. Defina cuáles son los campos obligatorios, los formatos admisibles y los documentos que deben rechazarse por baja legibilidad o incoherencia. Para documentos con consecuencias contractuales, financieras o regulatorias, la extracción no debe sustituir una revisión apropiada. El volumen no es razón suficiente para omitir controles cuando el dato extraído activa un pago, un compromiso o un cambio de obligación.
En respuestas por correo, el riesgo depende del destinatario y del efecto del mensaje. Una respuesta interna o un borrador pueden automatizarse con mayor facilidad que una comunicación externa definitiva. Exija listas de destinatarios permitidos, plantillas aprobadas cuando corresponda, bloqueo de adjuntos no autorizados y confirmación de que el mensaje se envió. Un borrador revisable suele ser una arquitectura más prudente para los primeros despliegues.
Para actualizaciones de sistemas internos, el requisito clave es la capacidad de consultar el estado posterior y restaurar o compensar el cambio. Cuando no exista reversión técnica, reduzca la autonomía: use aprobación, cree un registro de cambio y diseñe un procedimiento de corrección. Una acción irreversible no se vuelve segura porque se ejecute con rapidez.
La prueba de compra debe ser reproducible y aplicarse a las finalistas con el mismo conjunto de datos. Prepare al menos cuatro casos: uno normal, una entrada ambigua, un fallo de integración y una acción que la política debe bloquear. Mida no solo si el flujo termina, sino qué evidencia deja, qué persona o regla tomó la decisión, si puede repetirse sin duplicar efectos y cuánto tarda en detectarse un estado anómalo.
En el caso normal, revise el resultado de negocio y su confirmación en destino. En la entrada ambigua, verifique que el flujo no inventa un valor ni fuerza una categoría: debe solicitar información, desviar a revisión o detenerse. En el fallo de integración, simule una respuesta rechazada y una respuesta perdida; son escenarios distintos. En la acción bloqueada, intente una modificación fuera del alcance permitido y compruebe que la barrera se aplica antes de la acción externa, deja un registro y no puede sortearse cambiando texto en la entrada.
La decisión final puede resumirse en una matriz sencilla. A menor reversibilidad y mayor impacto, más cerca debe estar el control humano y más estrictos deben ser los requisitos de evidencia. A mayor volumen de acciones de bajo impacto, puede justificarse una autonomía acotada, siempre que el sistema demuestre validación, límites y reconciliación. Si no puede demostrarlo en una prueba, mantenga el proceso en una arquitectura menos autónoma.
Prueba de compra en cuatro escenarios
- 01Configure un flujo de prueba con datos sintéticos o autorizados y un destino no productivo.
- 02Ejecute un caso normal y compruebe el resultado final en la aplicación destino.
- 03Ejecute una entrada ambigua y verifique que se activa la ruta de excepción o la revisión humana.
- 04Simule un rechazo explícito de integración y revise el registro y la notificación.
- 05Simule un timeout tras solicitar una acción y compruebe el procedimiento de reconciliación antes de cualquier reintento.
- 06Intente una acción prohibida por alcance, campo, destinatario o regla de negocio.
- 07Compare las ejecuciones: versión usada, datos visibles, decisiones, tiempos, acciones realizadas y capacidad de corrección.
- 08Documente los resultados y mantenga como requisito cualquier control que haya evitado una acción errónea.
Matriz final de elección
| Impacto y reversibilidad | Volumen | Arquitectura inicial recomendada | Capacidades mínimas |
|---|---|---|---|
| Bajo impacto y fácilmente reversible | Bajo o medio | IA auxiliar con reglas | Reglas fijas, validación básica, historial y confirmación de destino |
| Impacto moderado y salida estructurable | Medio o alto | Extracción y enrutamiento | Esquema, valores permitidos, cola de excepción, pruebas y versionado |
| Impacto alto o criterio ambiguo | Cualquier volumen | Revisión humana integrada | Aprobación o edición, contexto visible, evidencia de decisión y auditoría |
| Bajo impacto pero muy alto volumen | Alto | Autonomía acotada tras prueba | Límites de acción, detección de duplicados, reconciliación, parada y revisión periódica |
| Irreversible o de consecuencias significativas | Cualquier volumen | Revisión humana o rediseño del proceso | Confirmación independiente, segregación de funciones y procedimiento de corrección |
Qué sigue abierto
- Las fuentes aportadas describen funciones concretas de Microsoft Power Automate y Zapier; no permiten generalizar sus capacidades a todas las herramientas de automatización.
- La disponibilidad de funciones puede depender del plan contratado, la región, el tipo de conector, la configuración del entorno y cambios posteriores del proveedor.
- No puede determinarse a partir de las fuentes aportadas una política común de residencia, retención, acceso o uso de datos para todas las plataformas y servicios de IA conectados.
- La calidad de clasificación, extracción o generación depende del modelo, las instrucciones, los datos y las validaciones del proceso; no se infiere de la presencia de una integración.
- La reversión real depende también de las capacidades del sistema destino: restaurar una versión del flujo no deshace necesariamente acciones ya ejecutadas.
Continúa explorando
Fuentes consultadas
Correcciones y transparencia
Si detectas un dato incorrecto o desactualizado, puedes enviarnos una corrección indicando la página y la fuente que debemos revisar.
Proponer una corrección