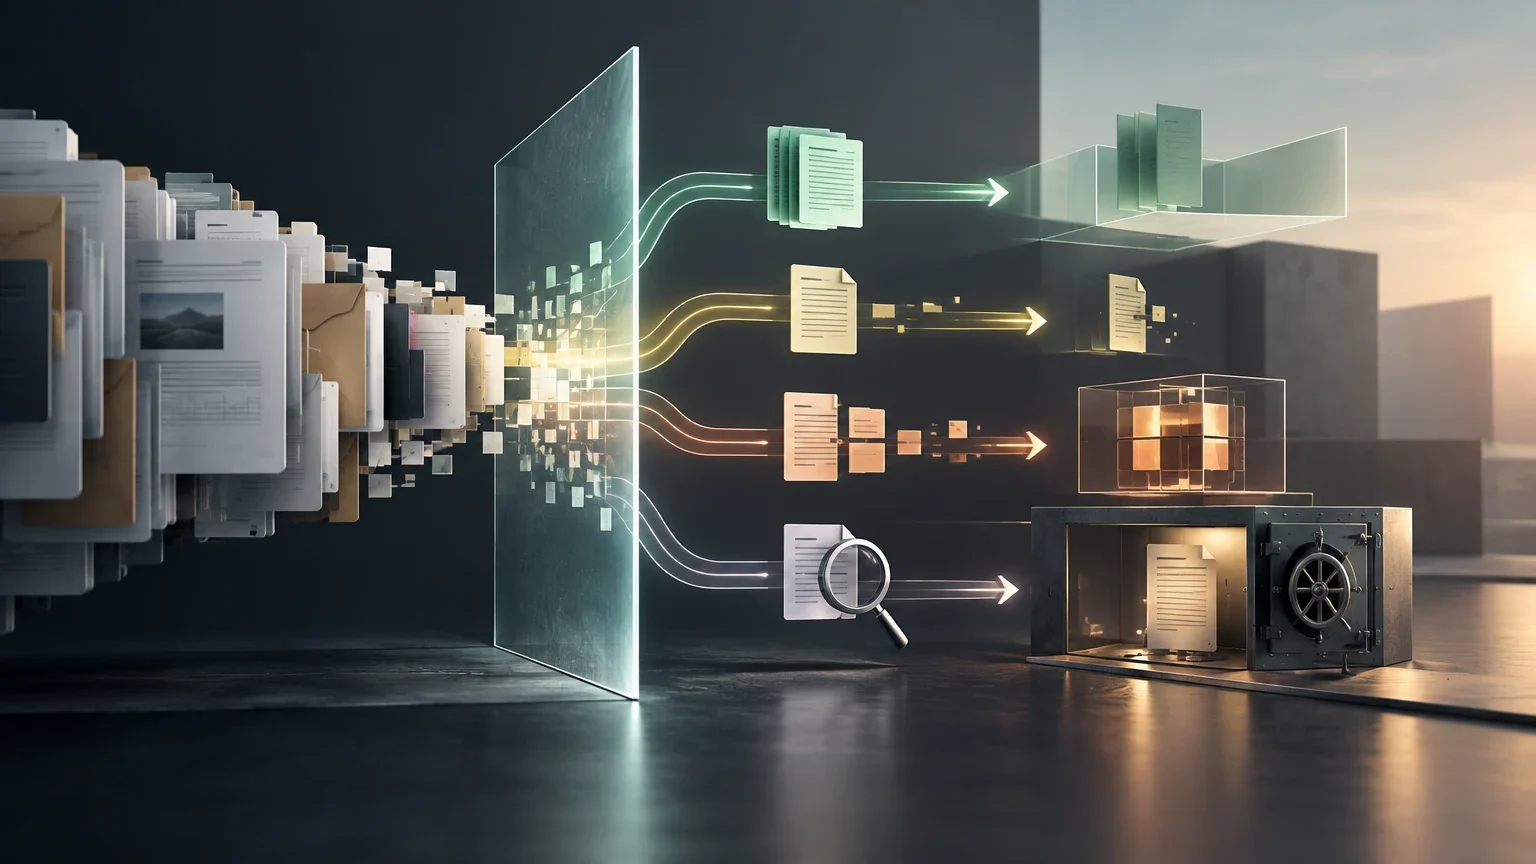
La decisión no es solo «documento privado sí o no»
Un contrato, un expediente de recursos humanos, un informe de ingeniería o un archivo de cliente pueden contener información con sensibilidades muy distintas. Tampoco plantean el mismo riesgo una búsqueda interna que una extracción de campos para precompletar una pantalla, un resumen para orientar a un analista o una clasificación que active una consecuencia operativa. Por ello, la primera decisión útil no es elegir entre una API externa y un modelo ejecutado en infraestructura propia. Es describir qué transformación se quiere realizar, con qué datos, quién recibirá el resultado y qué ocurre si ese resultado es incorrecto o se divulga.
El Reglamento General de Protección de Datos establece principios de limitación de la finalidad, minimización de datos, limitación de la conservación y protección de datos desde el diseño y por defecto. En un flujo de IA, esos principios obligan a justificar por qué se incluye cada parte del documento y cada dato asociado. No basta con que el documento esté disponible para el equipo ni con que exista una relación contractual con un proveedor: el flujo concreto debe tener una finalidad delimitada, datos pertinentes y controles acordes con el riesgo.
Conviene separar dos planos. El primero es factual: qué texto, archivos, metadatos, instrucciones y registros circulan por el sistema. El segundo es de decisión: qué uso se permite para cada salida y qué persona o proceso asume la validación. Esta separación evita confundir una capacidad técnica, como producir un resumen, con autorización para usar ese resumen al decidir sobre una persona, una obligación contractual o una operación.
La pregunta inicial puede formularse así: ¿cuál es la acción posterior, es reversible y cuál sería el impacto de un error? Una respuesta que solo ayuda a localizar una cláusula puede requerir controles diferentes de una salida que modifica un expediente, rechaza una solicitud, prioriza una investigación o se incorpora a una comunicación externa. La reversibilidad no elimina el riesgo, pero ayuda a fijar el nivel de revisión y las condiciones de parada.
Variables que deben decidirse antes de seleccionar un entorno
| Variable | Pregunta operativa | Consecuencia habitual |
|---|---|---|
| Finalidad | ¿Buscar, resumir, extraer, clasificar o redactar? | Define el mínimo de contenido y el tipo de validación. |
| Sensibilidad | ¿Hay datos personales, secretos empresariales, credenciales, información sanitaria o laboral? | Eleva la necesidad de segmentar, restringir acceso o cambiar de entorno. |
| Reidentificación | ¿Fragmentos, fechas, cargos o nombres de proyecto permiten atribuir el contenido? | Impide tratar la mera retirada de nombres como anonimización suficiente. |
| Impacto del error | ¿La salida puede afectar derechos, contratos, pagos, seguridad u operaciones? | Exige límites de uso y, con frecuencia, revisión humana. |
| Reversibilidad | ¿Puede corregirse una acción antes de que produzca efectos? | Orienta el umbral de automatización y las pruebas previas. |
Construya un inventario mínimo del flujo, no solo del archivo original
El documento original es solo un componente. Un escaneo puede pasar por reconocimiento óptico de caracteres; el texto extraído puede conservar encabezados, notas, tablas y errores de lectura; una aplicación puede añadir instrucciones, resultados de búsquedas previas, adjuntos y metadatos de usuario. Después, la petición puede generar trazas técnicas, métricas, copias temporales, registros de auditoría y una salida que otro sistema almacena o reenvía. Un inventario que enumera únicamente el PDF no permite evaluar la exposición real.
Registre para cada componente su origen, titular o área responsable, clasificación, ubicación, destinatarios técnicos, periodo de conservación y posibilidad de acceso humano. Incluya el texto que se inserta en instrucciones, los fragmentos recuperados desde un índice, las herramientas llamadas por el modelo y los sistemas de observabilidad. Los registros pueden ser necesarios para investigar incidencias, pero también pueden replicar información sensible; deben diseñarse con el mismo criterio de minimización que la petición principal.
NIST recomienda gestionar los riesgos de IA generativa mediante gobernanza, mapeo, medición y gestión. Llevado a este caso, el inventario no es una tarea administrativa aislada: permite saber qué componentes deben evaluarse, quién controla cada etapa y qué evidencia puede reconstruir la producción de una salida. También facilita detectar cambios relevantes, como una nueva versión de OCR, un modelo distinto, un conector adicional o una modificación de la política de retención.
La clasificación ha de ser específica. «Confidencial» puede ser una etiqueta útil, pero no distingue entre un secreto técnico, datos de contacto, una evaluación de desempeño, información de salud o un documento con ambas categorías. Asimismo, clasifique los adjuntos y metadatos. El nombre de un archivo, una ruta interna, un identificador de asunto, una fecha o el nombre de un proyecto pueden revelar tanto como un párrafo del cuerpo.
Inventario operativo en siete pasos
- 01Identifique el original, sus adjuntos, versiones y procedencia.
- 02Describa las transformaciones: OCR, limpieza, división en fragmentos, indexación, seudonimización y traducción si existe.
- 03Liste instrucciones, contexto recuperado, herramientas, modelo y destino de cada petición.
- 04Clasifique texto, imágenes, tablas, metadatos y registros por separado.
- 05Asigne un responsable técnico y un responsable de la decisión de uso para cada etapa.
- 06Defina conservación, borrado y acceso autorizado para cada copia o representación.
- 07Versione el flujo y conserve evidencia de las pruebas antes de autorizar producción.
Cuatro patrones de procesamiento y el criterio para elegirlos
El procesamiento directo con controles puede ser proporcionado cuando la finalidad requiere el contenido completo, el acceso está limitado, el entorno está autorizado para esa categoría de información y la salida no activa por sí sola una consecuencia material. Los controles no son un añadido posterior: incluyen autenticación, permisos por función, cifrado en tránsito y en reposo cuando corresponda, configuración de retención, separación de entornos, registro de accesos y pruebas de que la aplicación no incorpora datos innecesarios en la petición.
La minimización o seudonimización previa busca reducir la exposición antes de procesar. Puede consistir en eliminar columnas irrelevantes, sustituir identificadores por referencias, retirar datos de contacto o proporcionar solo los campos necesarios. La seudonimización puede reducir el impacto de una exposición, pero no equivale necesariamente a anonimización. Las directrices del Comité Europeo de Protección de Datos, publicadas para consulta pública, subrayan que la información adicional, los cuasiidentificadores y el contexto son relevantes para valorar la posibilidad de atribución o reidentificación.
La segmentación y el envío selectivo son apropiados cuando la tarea admite trabajar con una sección, una tabla o unos campos concretos. Por ejemplo, para localizar la fecha de renovación de un contrato quizá no sea necesario enviar anexos comerciales, firmas, datos bancarios o el resto del expediente. Sin embargo, dividir el documento no garantiza aislamiento: varios fragmentos, un identificador estable o la acumulación de consultas pueden revelar el contexto que se intentaba limitar.
El procesamiento en un entorno controlado cobra relevancia cuando la información no puede salir de un perímetro definido, cuando el documento completo es necesario, cuando el riesgo de reidentificación sigue siendo elevado o cuando una salida tiene alto impacto. Este patrón puede implicar infraestructura propia o un entorno con límites técnicos y organizativos específicos, pero su denominación no demuestra por sí sola que sea adecuado. Deben verificarse las configuraciones, los accesos, las retenciones, los componentes conectados y la capacidad de auditoría. La guía sobre modelos locales puede servir para analizar las implicaciones técnicas de operar componentes dentro de la propia infraestructura; no sustituye el análisis del flujo ni elimina los riesgos de permisos, registros o integraciones.
Aplique un árbol de decisión según la finalidad
La búsqueda suele tolerar una arquitectura distinta de la clasificación. Para buscar, el objetivo puede ser devolver documentos o pasajes candidatos; el resultado no debería presentarse como una respuesta definitiva si la recuperación es incompleta. Para resumir, hay que definir audiencia, extensión, hechos que deben preservarse y prohibiciones: un resumen puede omitir excepciones, condiciones o discrepancias relevantes. Para extracción estructurada, defina el esquema de campos, la evidencia textual que respalda cada valor y el tratamiento de ausencia, ambigüedad o conflicto.
En clasificación, especifique qué clase se asigna, qué señales se admiten y qué ocurre con casos fronterizos. Una etiqueta de prioridad, riesgo o estado puede condicionar trabajo posterior aun cuando no sea una decisión final. Para borradores, determine qué partes puede redactar el sistema, qué información no debe inventar y quién revisa tono, exactitud, destinatario y datos incluidos antes de enviar o publicar.
Un criterio práctico es comprobar si la finalidad exige el documento completo. Si no lo exige, reduzca el contenido. Si exige el contenido completo pero la salida es informativa y revisable, considere un entorno autorizado con controles de acceso y registro. Si el resultado puede producir una consecuencia material o es difícil de corregir, no convierta la salida en una acción automática sin una evaluación específica, una condición clara de validación y mecanismos para detener el flujo.
La elección de herramientas no debe confundirse con esta clasificación. Un modelo de OCR puede ser útil para obtener texto de un escaneo, y un modelo ligero puede servir para una clasificación acotada, pero ambos forman parte de un sistema que también incluye almacenamiento, permisos, instrucciones, registros y uso posterior. En particular, integrar Mistral OCR 4.1 o Amazon Nova 2 Lite no permite inferir por sí mismo qué datos están autorizados, qué retención se aplica ni si el resultado es apto para una decisión. Esas cuestiones deben verificarse en la configuración y en la documentación del flujo.
Decisión orientativa por finalidad
| Finalidad | Representación inicial preferible | Uso de la salida | Condición de parada |
|---|---|---|---|
| Búsqueda | Fragmentos pertinentes con metadatos mínimos | Asistencia para localizar el original | No hay evidencia suficiente o el índice puede estar incompleto. |
| Resumen | Secciones necesarias y reglas de cobertura | Borrador informativo revisable | Faltan secciones, hay contradicciones o el documento exige precisión literal. |
| Extracción | Campos o páginas pertinentes más evidencia textual | Prellenado sujeto a validación | Valor ambiguo, ausente, inconsistente o fuera de formato. |
| Clasificación | Atributos necesarios y clases definidas | Priorización o enrutamiento controlado | Caso fronterizo, impacto elevado o señal insuficiente. |
| Borrador | Hechos validados y plantilla autorizada | Texto pendiente de aprobación | Incluye afirmaciones no sustentadas, destinatarios sensibles o datos excesivos. |
La minimización no elimina el riesgo de reidentificación ni de inferencia
Eliminar nombres, direcciones o números de identificación puede ser útil, pero no basta para concluir que el contenido es anónimo. Una combinación de puesto, fecha, localidad, importe, incidente descrito, proveedor y nombre de proyecto puede identificar indirectamente a una persona o revelar una negociación concreta. La información adicional puede estar dentro del mismo sistema, en una tabla de correspondencias o incluso en conocimiento disponible para personas que reciben el resultado.
También hay datos inferidos. Un resumen de ausencias, una clasificación de riesgo o una extracción de condiciones puede revelar información que no aparece como un identificador directo. Del mismo modo, los metadatos de acceso pueden mostrar que un usuario consultó un caso sensible. Evalúe tanto el contenido enviado como lo que puede deducirse de la salida, de la frecuencia de consultas y de la combinación con otras fuentes internas.
La evaluación debe incluir ataques y fallos plausibles: una instrucción mal diseñada que arrastra un documento entero, una búsqueda que recupera contenido de otro asunto, una traza que conserva texto en claro, permisos demasiado amplios, una herramienta conectada que recibe más contexto del necesario o una persona que confía en una extracción errónea. Las pruebas con documentos difíciles —escaneos, tablas, anexos, contradicciones y contenido que no debe circular— son más representativas que una demostración con ejemplos limpios.
La orientación de INCIBE recomienda revisar el proveedor y sus políticas de privacidad, usar conexiones seguras y aprovechar configuraciones de privacidad. Para equipos profesionales, eso debe traducirse en comprobaciones documentadas y técnicas, no en una aceptación genérica. Determine quién opera cada componente, qué accesos son posibles, qué configuraciones se han activado, cuánto se conservan peticiones y resultados, y cómo se verifica el borrado cuando termina la finalidad.
Defina cuándo la salida asiste y cuándo la revisión humana es obligatoria
La revisión humana no consiste en colocar a una persona al final de la pantalla. Debe tener autoridad, información suficiente y tiempo para detectar errores. En una extracción de campos, esto puede requerir ver el fragmento original que respalda cada valor. En un resumen, puede exigir comparar el borrador con secciones críticas. En una clasificación, puede requerir entender la regla aplicada, los datos utilizados y las alternativas posibles. Sin estas condiciones, la revisión corre el riesgo de ser meramente formal.
Como regla conservadora, trate la salida como asistencia cuando organiza, recupera, propone o precompleta. Eleve el control cuando la salida pueda afectar empleo, acceso a servicios, obligaciones contractuales, pagos, seguridad, derechos de una persona, comunicaciones externas o decisiones difíciles de revertir. Además del impacto, considere la incertidumbre del documento: escaneos deficientes, manuscritos, tablas complejas, anexos, lenguaje condicional y contradicciones internas reducen la fiabilidad operativa.
Defina condiciones de parada antes de automatizar. Entre ellas figuran la falta de evidencia textual, una respuesta fuera del esquema permitido, conflicto entre campos, baja calidad de OCR, ausencia de una revisión requerida, presencia de categorías excluidas o cambios no aprobados en el modelo, instrucciones o conectores. Una condición de parada debe producir una acción concreta: bloquear publicación, enviar a revisión, pedir información adicional o retirar el elemento de la cola automática.
El perfil de NIST sobre IA generativa identifica riesgos relacionados con privacidad, filtración, trazabilidad, contenido incorrecto y sobreconfianza humana. No obliga por sí mismo a una arquitectura concreta, pero ofrece una base para no evaluar únicamente la exactitud media. Un sistema puede acertar en la mayoría de documentos y aun así ser inadecuado si sus errores son opacos, difíciles de detectar o concentrados en los casos de mayor impacto.
Diseño de una revisión humana efectiva
- 01Muestre la salida, la evidencia de origen y la versión del flujo que la produjo.
- 02Indique explícitamente si el resultado es borrador, recomendación o dato validado.
- 03Exija confirmación para los casos definidos por impacto, ambigüedad o categorías de datos.
- 04Permita corregir, rechazar y explicar el motivo de la decisión.
- 05Registre la validación sin replicar innecesariamente el contenido sensible.
- 06Use los rechazos y errores para actualizar pruebas, reglas y límites de uso.
Convierta los controles en comprobaciones verificables
Los controles deben poder comprobarse antes y después de desplegar. Para acceso, verifique que solo los roles necesarios pueden ver el original, los fragmentos, las salidas y los registros. Para aislamiento, pruebe que una consulta de un asunto no recupera contenido de otro. Para retención, compruebe qué ocurre con archivos temporales, colas, cachés, índices y trazas. Para borrado, defina el alcance: borrar una pantalla no implica necesariamente borrar copias de trabajo o registros asociados.
La trazabilidad debe reconstruir una salida sin conservar más contenido del necesario. Registre identificadores internos, versión del documento, transformación aplicada, versión de OCR o modelo, plantilla de instrucciones, reglas de recuperación, fecha, operador técnico y decisión humana posterior. Vincule esa evidencia a controles de acceso. Registrar el texto íntegro de cada petición puede ser desproporcionado para algunas finalidades; una alternativa es guardar referencias, huellas o extractos limitados cuando permitan investigar sin multiplicar el contenido expuesto.
Incluya pruebas de fuga y de comportamiento adverso. Intente recuperar fragmentos de otro expediente, introducir instrucciones contenidas en el documento para comprobar que no alteran el flujo, verificar que las salidas respetan campos prohibidos y comprobar la respuesta ante errores de OCR. Pruebe el plan de incidente: quién puede detener el procesamiento, cómo se revocan accesos, cómo se preserva evidencia y cómo se evalúa el alcance sin ampliar innecesariamente la exposición.
El control contractual y la configuración técnica son complementarios. Un acuerdo puede delimitar responsabilidades, pero no sustituye permisos mínimos, pruebas de retención o revisión de integraciones. A la inversa, una configuración correcta no resuelve una finalidad indefinida. Esta guía es operativa y no sustituye el análisis jurídico aplicable ni una evaluación de impacto cuando resulte necesaria.
Evidencia mínima de control antes de producción
| Control | Evidencia verificable | Frecuencia de revisión |
|---|---|---|
| Acceso | Matriz de roles y prueba de que cuentas no autorizadas no acceden | Ante cambios de rol y periódicamente. |
| Retención y borrado | Configuración documentada y prueba sobre copias temporales, índices y registros | Antes de producción y tras cambios técnicos. |
| Aislamiento | Pruebas de recuperación cruzada y de límites entre asuntos o clientes | En cada cambio relevante. |
| Trazabilidad | Registro de versión, transformación, modelo y decisión humana | En cada ejecución o caso definido. |
| Calidad y parada | Conjunto de pruebas difíciles y evidencias de bloqueo o escalado | Antes de desplegar y de forma continua. |
| Incidentes | Procedimiento probado de contención, revocación y análisis | Según el plan de respuesta. |
Use una plantilla de decisión para cada flujo documental
Una plantilla breve obliga a hacer explícitas las decisiones y facilita que producto, seguridad, operaciones y legal discutan sobre el mismo objeto. Debe completarse por flujo, no para una herramienta en abstracto. Por ejemplo, «resumir expedientes» puede abarcar datos, finalidades y consecuencias tan distintas que una autorización genérica pierde utilidad. Si hay varias etapas, documente cada una: OCR, indexación, recuperación, generación, almacenamiento de salida y acción posterior.
Incluya como mínimo: finalidad; categoría y origen de datos; adjuntos y metadatos incluidos; contenido expresamente excluido; transformación previa; entorno autorizado; entidades que operan cada componente; salida permitida; destinatarios; periodo de conservación; responsable de la validación; evidencias a conservar; condiciones de parada; y procedimiento de incidente. Cuando una decisión dependa de una afirmación contractual o técnica de un tercero, indique qué evidencia se revisó y cuándo, en lugar de asumir que la condición permanece estable.
Hay incertidumbres que la plantilla no resuelve por sí sola. La documentación disponible puede no describir por completo el comportamiento de todos los componentes; una política de retención puede variar según configuración; y la capacidad de reidentificación depende de información adicional y del contexto organizativo. También cambian los riesgos cuando se añaden conectores, se reutilizan resultados o se amplía la audiencia. Por ello, la decisión debe revisarse tras cambios materiales y tras incidentes o hallazgos de pruebas.
El resultado buscado no es eliminar toda exposición, algo que puede ser inviable para ciertas finalidades, ni adoptar automáticamente un modelo local. Es poder justificar una elección proporcional: qué información se procesa, por qué es necesaria, qué controles limitan la exposición, qué resultado puede usarse y cuándo una persona debe detener o validar el flujo. Para ampliar el análisis de opciones, conviene relacionar esta decisión con el índice de elección de soluciones y con las guías internas de seguridad, manteniendo la unidad de evaluación en el flujo documental concreto.
Qué sigue abierto
- Las directrices europeas sobre seudonimización citadas se encontraban en consulta pública en la versión aportada; su interpretación y estado pueden evolucionar.
- La posibilidad de reidentificación depende de información adicional, contexto, destinatarios y combinaciones de datos que no siempre son visibles al diseñar un flujo.
- La evidencia contractual, técnica y de configuración de cada componente debe revisarse para el caso concreto; no puede inferirse de la categoría comercial de una herramienta.
- Esta guía ofrece criterios operativos y no sustituye el asesoramiento jurídico ni las evaluaciones formales que puedan ser aplicables.
Continúa explorando
Fuentes consultadas
Correcciones y transparencia
Si detectas un dato incorrecto o desactualizado, puedes enviarnos una corrección indicando la página y la fuente que debemos revisar.
Proponer una corrección